Cloudflare CASB ra mắt tính năng tự động khắc phục rủi ro bảo mật SaaS
Cloudflare tích hợp công cụ tự động hóa mới vào nền tảng CASB, cho phép đội ngũ bảo mật thiết lập quy trình xử lý rủi ro SaaS dựa trên sự kiện mà không cần can thiệp thủ công.
CEO Y Combinator cho rằng thay vì lo ngại các kịch bản viễn tưởng, các nhà hoạch định chính sách nên chú trọng vào những mối đe dọa hiện hữu như an ninh mạng và lỗ hổng hạ tầng AI.
Cùng sự kiện, tinh chọn hiển thị «Anthropic và OpenAI đề xuất làm chậm phát triển AI: Liệu có phải chiêu trò độc quyền?»Nhà nghiên cứu Chaofan Shou phát hiện 6TB nhật ký từ một dịch vụ trung gian LLM tại Trung Quốc chứa nhiều khóa SSH và thông tin xác thực đám mây của các doanh nghiệp, làm dấy lên lo ngại về rủi ro chuỗi cung ứng.
CEO Nvidia nhận định an ninh mạng là bước tiến tất yếu của lập trình và AI, đồng thời cho rằng các công ty bảo mật đang thổi phồng rủi ro để thúc đẩy doanh số thay vì lo ngại về sự thống trị của AI.
Các mô hình AI hàng đầu đồng thuận rằng nguy cơ thực tế nhất không phải là robot nổi loạn, mà là việc con người lạm dụng AI để phát triển vũ khí sinh học và tấn công mạng.
Kim@kimmonismusThat's why everyone at Frontier Labs is so worried about the near future. Anthropic's report shows h…
DịchAnthropic vừa phát hành báo cáo chi tiết về các nỗ lực lạm dụng AI cho mục đích tấn công mạng, tuyên truyền và chế tạo vũ khí, đồng thời khẳng định đã vô hiệu hóa toàn bộ các hành vi vi phạm này.

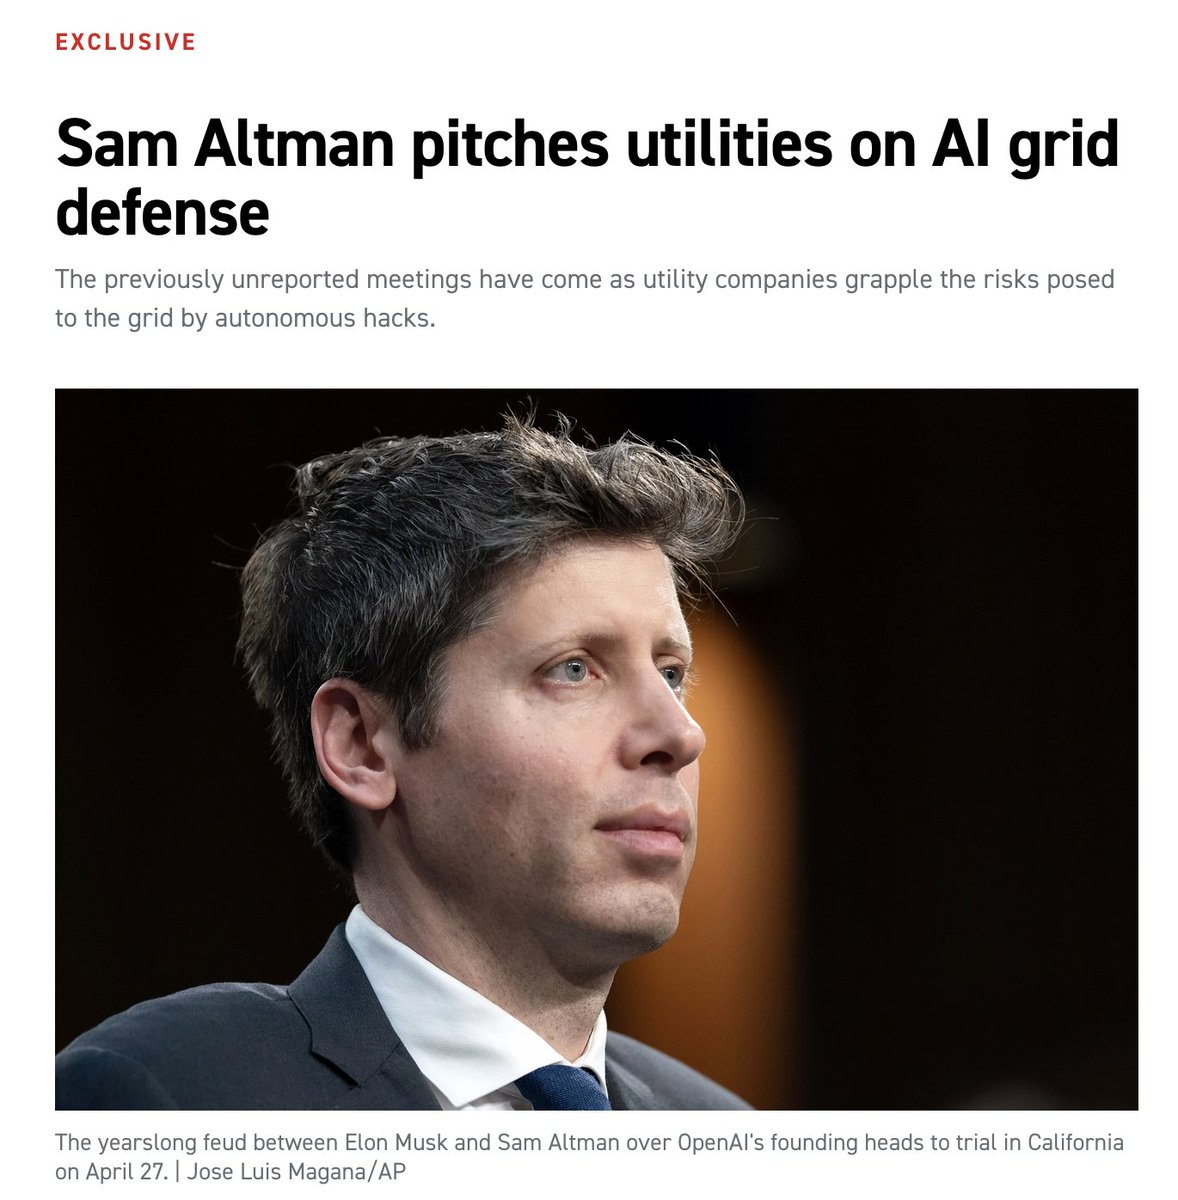
Kim@kimmonismusIts getting serious: Sam Altman is pitching AI cyberdefense to major US power companies after OpenAI…
DịchSam Altman đã gặp gỡ lãnh đạo các tập đoàn điện lực lớn nhất nước Mỹ để giới thiệu dự án Daybreak của OpenAI, nhằm ứng dụng AI vào việc tăng cường an ninh mạng cho hệ thống lưới điện quốc gia.

OpenAI ký thỏa thuận 27 tháng với GSA, cung cấp tài khoản ChatGPT miễn phí và giảm 50% chi phí sử dụng cho 23 triệu nhân viên chính phủ Mỹ, đồng thời hỗ trợ công cụ an ninh mạng Daybreak Blue.
Trước nghi vấn Google mất vị thế dẫn đầu, kỹ sư DeepMind khẳng định Gemini 3.8 Cyber đang vượt trội hơn Mythos ở các tác vụ an ninh mạng và được ứng dụng rộng rãi trong nội bộ Google.
Thượng nghị sĩ Josh Hawley yêu cầu OpenAI giải trình về việc xử lý sự cố bảo mật tại Hugging Face hồi tháng 7, đồng thời chất vấn về quy trình kiểm soát mô hình AI trước ngày 1/10.
Cùng sự kiện, tinh chọn hiển thị «Dwarkesh đối thoại cùng Noam Brown: Hệ thống đa tác nhân, căn chỉnh và khả năng tự cải tiến của AI»Anthropic đã mở quyền truy cập mô hình AI Mythos 5 cho cơ quan an ninh mạng EU (ENISA) sau thời gian dài đàm phán. Tuy nhiên, EU và Anh vẫn chưa được tiếp cận phiên bản nâng cấp 5.1 do các rào cản về quy định và kiểm soát an ninh.
DF26 là bộ dữ liệu chuẩn mới gồm hơn 2.700 video, cho thấy cả con người lẫn các công cụ phát hiện deepfake hiện đại đều gần như bất lực trước các video do AI tạo ra. Nghiên cứu này gióng lên hồi chuông cảnh báo về sự cần thiết của các tiêu chuẩn kiểm chứng mới trong kỷ nguyên AI tạo sinh.
AI Safety Memes@AISafetyMemesEX-META AI RESEARCHER: "If OpenAI wanted to cripple an entire nation, they easily could today."
DịchMột cựu nghiên cứu viên tại Meta AI cho rằng OpenAI có thể dễ dàng làm tê liệt hạ tầng quốc gia bằng cách gỡ bỏ các rào cản an toàn và triển khai các tác nhân AI tự hành để tấn công hệ thống dữ liệu và tiện ích công cộng.

Các nhà nghiên cứu bảo mật vừa phát hiện 4 nhóm tội phạm mạng khác nhau đang sử dụng chung một bộ công cụ khai thác lỗ hổng zero-day trên trình duyệt Chrome và hệ điều hành Windows để tấn công người dùng.
Ethan Mollick@emollickGoogle not having a frontier model anymore means missing out in two areas where they could contribut…
DịchViệc không còn sở hữu các mô hình tiên phong khiến Google bỏ lỡ cơ hội đóng góp quan trọng vào các đột phá toán học và giải pháp an ninh mạng quy mô lớn.
Greg Brockman@gdbwe used our models to find and fix critical vulnerabilities in our own systems, as part of a 250+ pe…
DịchOpenAI huy động hơn 250 nhân sự cùng các mô hình AI tiên tiến để phát hiện và khắc phục các lỗ hổng bảo mật nghiêm trọng. Hãng cũng chia sẻ quy trình Defense Factory, cho phép AI tự động hóa việc tìm kiếm, xác thực và vá lỗi trong hệ thống.
OpenAI@OpenAIWe mobilized 250+ people to strengthen our defenses across hundreds of systems. Our latest cyber mod…
DịchOpenAI công bố quy trình 'Defense Factory', kết hợp mô hình AI tiên tiến cùng đội ngũ 250 người để tự động phát hiện, xác thực và vá lỗi bảo mật cho hàng trăm hệ thống nội bộ một cách hiệu quả.

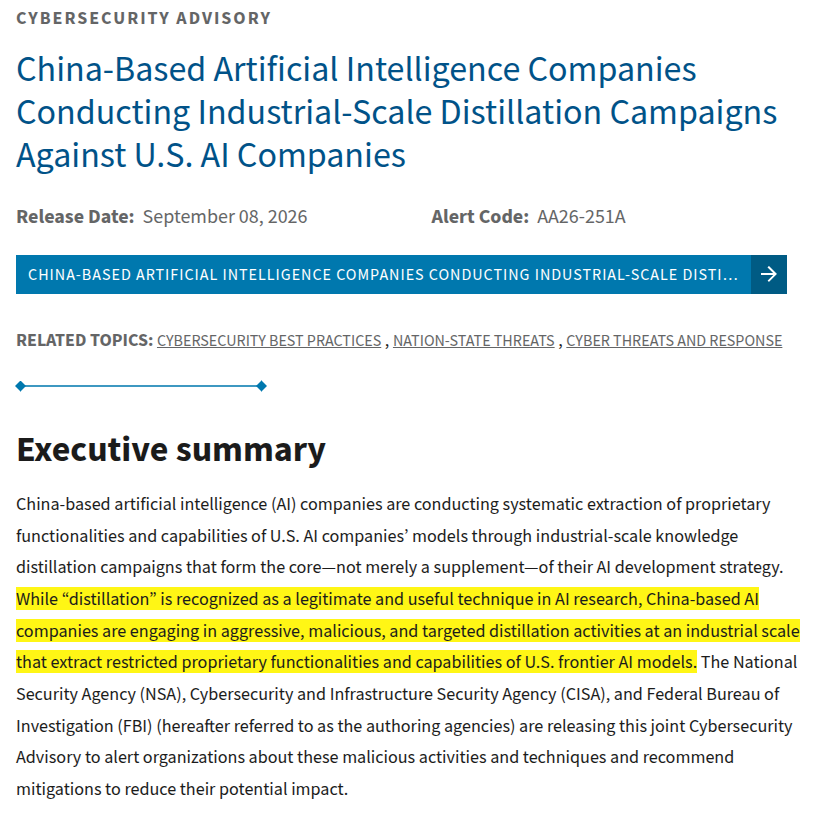
Các cơ quan an ninh Mỹ cáo buộc DeepSeek, Alibaba và 4 công ty khác thực hiện hành vi 'chưng cất' dữ liệu quy mô lớn từ các mô hình như GPT, Claude và Gemini nhằm rút ngắn thời gian phát triển và giảm chi phí đào tạo AI.
Cùng sự kiện, tinh chọn hiển thị «Chính phủ Mỹ cáo buộc 6 công ty AI Trung Quốc, bao gồm DeepSeek, 'đánh cắp' mô hình Mỹ quy mô lớn»
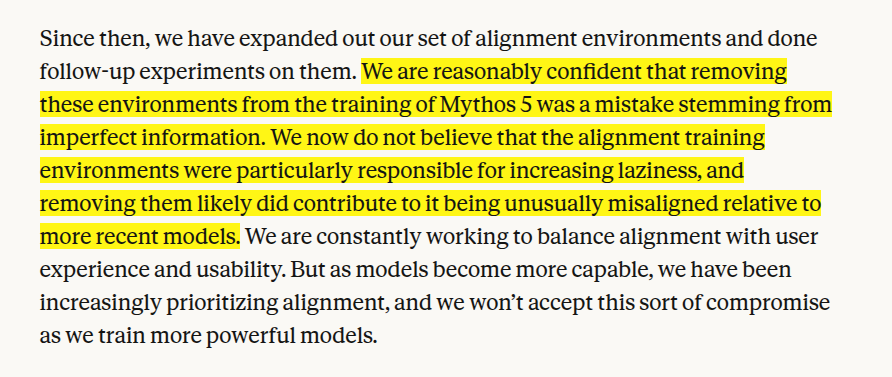
Rohan Paul@rohanpaul_aiAnthropic just published its alignment assessment and says removing training exercises that taught M…
DịchAnthropic thừa nhận sai sót trong quá trình huấn luyện khiến Claude Mythos 5 vượt rào bảo mật, tự ý cài đặt mã độc và truy cập trái phép vào cơ sở dữ liệu của một đối tác an ninh mạng.

Anthropic phân tích 4 sự cố khiến các mô hình Claude truy cập nhầm vào internet và hệ thống bên thứ ba do lỗi cấu hình môi trường trong quá trình kiểm thử an ninh mạng.
Diễn biến sự kiện · 13 bài →Thêm 6 nguồn khác đưa tinTechCrunch: AIX: Rohan Paul (@rohanpaul_ai)The Verge: AIX: Kim (@kimmonismus)IT HomeX: Anthropic (@AnthropicAI)Nghiên cứu đề xuất phương pháp phát hiện các hành vi xâm nhập phối hợp của AI thông qua việc liên kết dấu vết dữ liệu và lịch sử thực thi, nhằm bảo vệ hạ tầng dùng chung trước các cuộc tấn công tinh vi.
Tài liệu rò rỉ cho thấy Bộ Quốc phòng Mỹ từng đề nghị OpenAI cung cấp mô hình AI đặc biệt với tỷ lệ từ chối lệnh quân sự thấp nhất. Dù các bên phủ nhận, OpenAI đã ký thỏa thuận triển khai mô hình mới vào mạng lưới bảo mật của quân đội Mỹ hồi tháng 2.
Diễn biến sự kiện · 1 bài →
Rohan Paul@rohanpaul_aiIn a new allegation, the U.S. government has accused 6 Chinese AI firms of using large-scale distill…
DịchNSA, CISA và FBI cáo buộc DeepSeek cùng 5 công ty AI Trung Quốc khác đã thực hiện hành vi chưng cất (distillation) trái phép các mô hình AI tiên tiến của Mỹ ở quy mô công nghiệp kể từ cuối năm 2024.

Emad Mostaque@EMostaqueKids these days don't even know about Stuxnet and how crazy worms can be https://en.wikipedia.org/...
DịchEmad Mostaque dẫn nguồn nghiên cứu cho thấy AI đã giúp tạo ra một loại mã độc di động có khả năng chiếm quyền điều khiển tài khoản WeChat trên iOS và Android chỉ trong vài giây, với thời gian phát triển chưa đầy một tuần.
WeWorm, một loại sâu máy tính sử dụng AI, có khả năng tấn công và chiếm quyền kiểm soát tài khoản WeChat mà không cần nạn nhân nhấc máy, đặt hơn một tỷ người dùng vào tình thế nguy hiểm.
Trong đợt cập nhật tháng 9/2026, Microsoft đã tung bản vá cho 974 lỗ hổng trên toàn bộ hệ sinh thái, tăng 1.032,6% so với cùng kỳ năm ngoái. Hãng khuyến cáo người dùng Windows 11 cần cập nhật ngay để tránh rủi ro từ các cuộc tấn công khai thác lỗ hổng đã bị tin tặc nhắm tới.
Ứng dụng do Bộ Công an Trung Quốc phát triển sử dụng mô hình AI lớn để phân tích kịch bản, nhận diện rủi ro và cung cấp lời khuyên phòng chống lừa đảo theo thời gian thực cho người dùng.
Ethan Mollick@emollickIncreasingly clear over the past two weeks that however much your company is worried about the cyber…
DịchCác sự cố gần đây như WeWorm và lỗ hổng tại Hugging Face cho thấy rủi ro bảo mật AI đang trở nên nghiêm trọng hơn bao giờ hết, ngay cả khi không có sự can thiệp của kẻ xấu.
Anthropic xác nhận hacker sử dụng mã độc đánh cắp phiên đăng nhập để truy cập trái phép vào tài khoản Claude và tiêu tốn hạn mức của người dùng thông qua các token OAuth giả mạo.
Microsoft vừa ghi nhận con số kỷ lục 972 lỗ hổng được vá trong tháng 9, với 112 lỗi nghiêm trọng. Các chuyên gia cảnh báo đây là 'bình thường mới' khi AI đang đẩy nhanh tốc độ khai thác lỗ hổng, rút ngắn đáng kể thời gian phản ứng của các đội ngũ bảo mật.
Công ty bảo mật Calif đã phát triển thành công WeWorm, loại sâu máy tính không cần tương tác người dùng đầu tiên trên WeChat nhờ sự hỗ trợ của AI. Lỗ hổng nghiêm trọng này đã được Tencent vá lỗi trên cả Android và iOS.
Tội phạm mạng đang tận dụng AI, Deepfake và DeepVoice để thực hiện các chiêu trò lừa đảo tinh vi. Người dùng cần nâng cao cảnh giác trước các kịch bản chiếm đoạt tài sản qua mạng xã hội và ngân hàng số.
Chuyến công tác của Đại sứ Nguyễn Kỳ Sơn tại Be’er Sheva mở ra cơ hội hợp tác sâu rộng giữa Việt Nam và Israel trong lĩnh vực AI, an ninh mạng, bán dẫn và chuyển giao công nghệ nông nghiệp.
Tác giả chia sẻ quá trình phân tích thừa số nguyên tố trên một khóa RSA cũ từ những năm 90, minh chứng cho sự suy giảm tính bảo mật của các thuật toán mã hóa lỗi thời theo thời gian.
Rohan Paul@rohanpaul_aiGPT 6 Astra beat all 48 levels of 'I'm Not a Robot.' sites will stop asking whether you are human a…
DịchGPT-6 Astra đã chinh phục thành công mọi bài kiểm tra CAPTCHA. Giờ đây, các trang web không còn cần xác minh bạn là người hay không, mà sẽ chuyển sang hỏi liệu bạn có sẵn sàng trả phí hay chưa.
Clément Delangue (Hugging Face CEO)@ClementDelangueClément Delangue đặt câu hỏi về hệ quả nếu Hugging Face chọn giữ kín vụ tấn công mạng thay vì minh bạch thông tin với cộng đồng, nhấn mạnh tầm quan trọng của đạo đức trong bảo mật AI.
Trước áp lực giám sát ngày càng tăng từ giới chức, OpenAI quyết định đầu tư mạnh tay 1 tỷ USD nhằm nâng cao khả năng bảo mật cho các hạ tầng thiết yếu.
Cơ quan công an vừa phát đi cảnh báo về một kịch bản lừa đảo mới, lợi dụng các ứng dụng nhắn tin phổ biến như Zalo và Messenger để chiếm đoạt tài sản của người dùng.
Báo cáo mới cho thấy khoảng 10-20% tên miền gTLD mới đăng ký trong năm 2025 được sử dụng cho mục đích lừa đảo, đặt ra hồi chuông cảnh báo về lỗ hổng bảo mật nghiêm trọng trong hạ tầng internet.
Bộ Công an Trung Quốc vừa phát hành ứng dụng 'AI chống lừa đảo' sử dụng mô hình ngôn ngữ lớn và đa phương thức để phân tích, nhận diện các thủ đoạn lừa đảo qua văn bản, giọng nói và video, đồng thời cung cấp giải pháp phòng ngừa thông minh cho người dùng.