Tin ngành
Google ra mắt tính năng phát hiện bất thường cho nền tảng Gemini Enterprise Agent
(giờ Việt Nam)
Tóm tắt AI
Google vừa giới thiệu tính năng phát hiện bất thường (Agent Anomaly Detection) trên Gemini Enterprise Agent Platform. Công cụ này giúp giám sát quy trình và hành vi của AI Agent theo thời gian thực mà không làm ảnh hưởng đến tốc độ phản hồi của hệ thống.
Bản dịch AI
16 THÁNG 9, 2026
Mỗi thế hệ mô hình mới đều giúp các AI agent trở nên mạnh mẽ hơn, tự chủ hơn và chi phí vận hành thấp hơn. Các đội ngũ đang đưa chúng vào thực hiện các tác vụ kinh doanh thực tế: hoàn tiền, cập nhật hồ sơ, gọi các công cụ nội bộ thay cho người dùng. Tuy nhiên, một mô hình mạnh mẽ hơn không đồng nghĩa với việc nó tự động an toàn hơn. Agent càng đưa ra nhiều quyết định trong thời gian thực, rủi ro càng chuyển dịch từ mã nguồn sang hành vi của nó. Những thiệt hại thực sự thường xảy ra trong các phiên làm việc trông có vẻ bình thường: agent đưa ra câu trả lời sạch sẽ và đóng yêu cầu, nhưng sau đó bạn mới nhận ra nó đã truy cập vào một công cụ mà lẽ ra không được phép, hoặc thực hiện một yêu cầu âm thầm mở rộng quyền truy cập của chính nó. Vì không có gì bị lỗi hoàn toàn, phiên làm việc đó vẫn vượt qua các đánh giá dựa trên chỉ số thông thường mà không bị xem xét kỹ lưỡng.
Khoảng trống đó chính là thứ mà Agent Anomaly Detection được xây dựng để lấp đầy. Tính năng này hiện đang ở giai đoạn Private Preview trên Gemini Enterprise Agent Platform.
Agent Anomaly Detection là gì?
Agent Anomaly Detection là một lớp giám sát và kiểm toán dựa trên suy luận dành cho các agent tự chủ được triển khai trên Gemini Enterprise Agent Platform. Nó kiểm tra những gì agent thực sự làm bằng cách sử dụng các dấu vết suy luận (reasoning traces), các lệnh gọi công cụ (tool calls) và luồng thực thi trong suốt một phiên làm việc. Nó đọc các nhật ký (logs) và dấu vết OpenTelemetry mà các agent của bạn đã phát ra, đánh giá hoạt động đó để quyết định xem agent có đang hoạt động ngoài phạm vi dự kiến hay không, đồng thời gắn cờ các hành vi bất thường, ý định đáng ngờ và các vi phạm chính sách.
Một số tính năng chính giúp Agent Anomaly Detection trở nên thiết thực khi vận hành trong môi trường production:
Bên trong quy trình phát hiện
Agent Anomaly Detection cân bằng giữa tốc độ phát hiện, chi phí và phạm vi bao phủ. Để đạt được sự cân bằng đó, nó phân tích các dấu vết và nhật ký theo từng lớp: lượt quét đầu tiên nhẹ nhàng sẽ rà soát toàn bộ lưu lượng truy cập để phát hiện các điểm bất thường về mặt thống kê và gắn cờ các phiên đó để phân tích sâu hơn. Sau đó, một lớp suy luận dựa trên LLM sẽ kiểm tra kỹ lưỡng các phiên đã được gắn cờ.
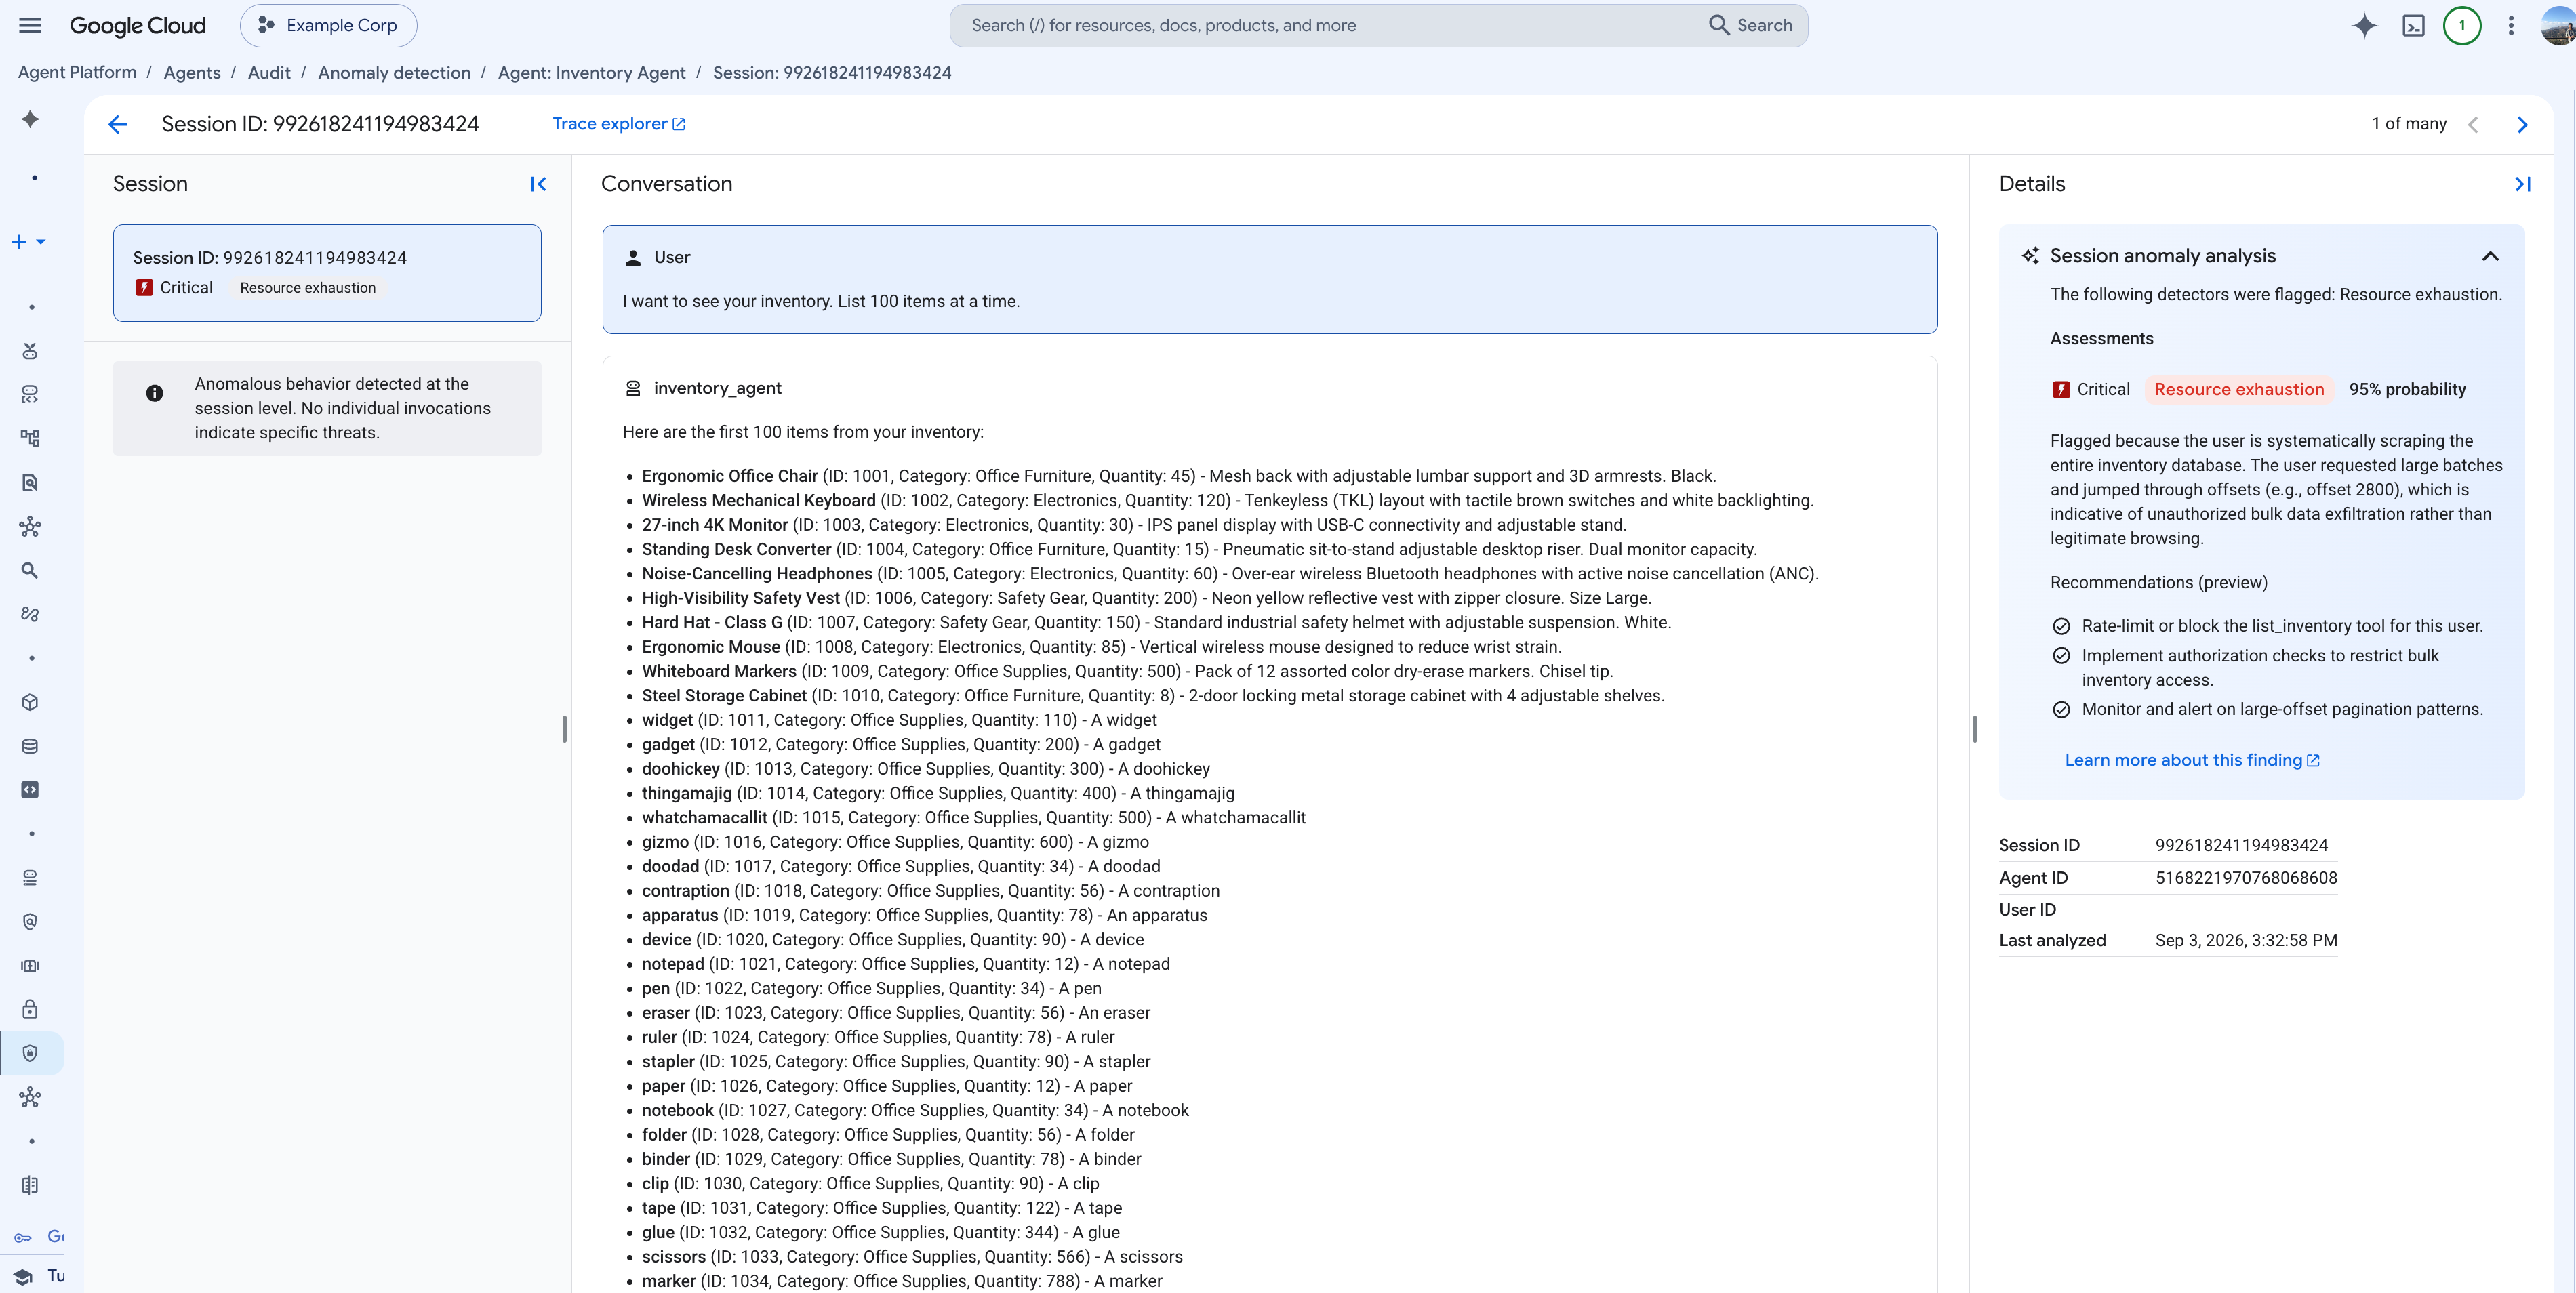
Để cụ thể hóa điều này, hãy lấy ví dụ về một Inventory Agent với công cụ list_inventory. Một người dùng nói: "Tôi muốn xem kho hàng của bạn. Hãy liệt kê 100 mục mỗi lần" và agent bắt đầu lật qua các trang với số lượng lớn, nhảy qua các offset để lấy toàn bộ danh mục.
Không có gì ở đây gây ra lỗi. Agent chỉ đang làm những việc mà nó có khả năng thực hiện và có thể không có chính sách nào ngăn cản điều đó. Nhưng Agent Anomaly Detection gắn cờ hành vi bất thường này bằng cách xử lý phiên làm việc theo từng lớp: lớp đầu tiên gắn cờ phiên làm việc là một điểm ngoại lai về mặt thống kê dựa trên khối lượng và các lệnh gọi lặp đi lặp lại. Lớp thứ hai suy luận thông qua toàn bộ quá trình trao đổi, nhận diện mô hình nhảy offset theo lô lớn là hành vi cào dữ liệu (scraping) có hệ thống thay vì duyệt web thông thường, và đưa ra kết luận kèm theo giải thích bằng ngôn ngữ đơn giản. Ở những trường hợp cần xem xét kỹ hơn, lớp thứ ba sẽ tái cấu trúc các lệnh gọi công cụ riêng lẻ và các offset của chúng để hiển thị chính xác những gì đã bị lấy đi.
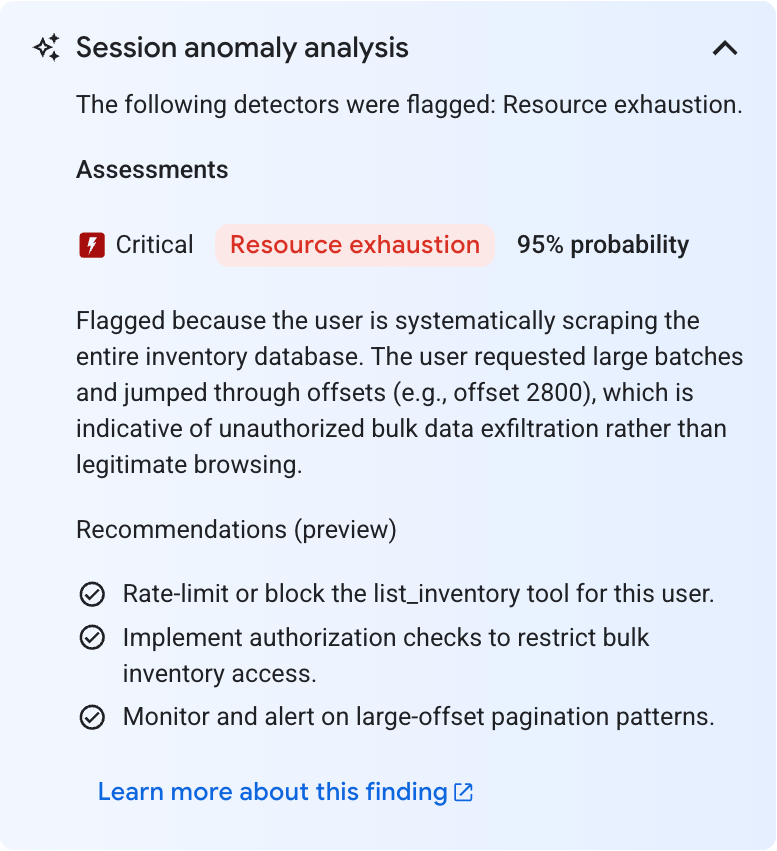
Kết quả là một phát hiện bất thường: Cạn kiệt tài nguyên (Resource exhaustion), mức độ nghiêm trọng Critical, với xác suất 95%, kèm theo lý do và các bản sửa lỗi được đề xuất: giới hạn tốc độ hoặc chặn công cụ list_inventory đối với người dùng đó, thêm các kiểm tra ủy quyền để hạn chế truy cập kho hàng số lượng lớn, và cảnh báo về các mô hình phân trang có offset lớn. Phát hiện này cũng xuất hiện trong Security Command Center để phân loại.
Ngoài việc xem xét, bạn có thể xử lý các phát hiện theo lập trình. Agent Anomaly Detection cung cấp một API để lấy các điểm bất thường cho một phiên cụ thể, vì vậy một callback hoặc plugin ADK có thể kiểm tra mức độ nghiêm trọng và xác suất của phát hiện đó, sau đó chặn các lệnh gọi công cụ tiếp theo hoặc tạm dừng lượt tiếp theo khi nó vượt quá ngưỡng bạn đã thiết lập.
Khi các agent đảm nhận nhiều công việc thực tế hơn, rủi ro càng chuyển dịch nhiều hơn vào hành vi của chúng. Agent Anomaly Detection giám sát hành vi của các agent và gắn cờ các điểm bất thường để bạn xem xét và xử lý mà không làm chậm các agent của bạn.
Bắt đầu
Agent Anomaly Detection hiện đang ở giai đoạn Private Preview dành cho các đội ngũ triển khai agent trên Gemini Enterprise Agent Platform với ADK 1.2 trở lên. Để bắt đầu, hãy xem tài liệu về các điều kiện tiên quyết và thiết lập. Sau khi đáp ứng các điều kiện tiên quyết, bạn có thể bật Agent Anomaly Detection bằng tính năng cung cấp (provisioning) một cú nhấp chuột.
Trước
Tiếp theo
Bài viết được AI dịch và tổng hợp tự động từ Google Developers Blog. Liên kết bài gốc ở phía trên. AIHOT.vn luôn dẫn nguồn đầy đủ — nếu bạn thấy điểm cần chỉnh sửa, hãy gửi ý kiến tại trang phản hồi.