Sản phẩm
Meta triển khai hạ tầng tính toán bảo mật Private Processing cho kính thông minh AI
(giờ Việt Nam)
Tóm tắt AI
Meta mở rộng hạ tầng Private Processing lên kính AI, sử dụng CVM trên đám mây để đảm bảo dữ liệu người dùng được bảo mật tuyệt đối, ngay cả Meta cũng không thể truy cập.
Chính văn · Bản dịch AI
Chúng tôi tin rằng kính là thiết kế tối ưu nhất để AI hỗ trợ bạn trong suốt cả ngày. Kính có thể hiểu ngữ cảnh cá nhân của bạn tốt hơn các loại thiết bị khác và giúp bạn duy trì sự tập trung vào thực tại mà không cần phải cầm điện thoại lên.
Hầu hết thời gian, kính chỉ giúp bạn nhìn rõ, bảo vệ mắt và hoàn thiện phong cách của bạn, thế thôi. Nhưng kính AI có khả năng cung cấp những "siêu năng lực" như dịch thuật cuộc trò chuyện, tóm tắt ghi chú hoặc nội dung hội thoại.
Nhiều lệnh mà người dùng đưa ra cho kính hiện nay, như thực hiện cuộc gọi hoặc trả lời tin nhắn rảnh tay, được xử lý hoàn toàn trên thiết bị. Tuy nhiên, các tính năng nâng cao hơn sẽ đòi hỏi những mô hình AI lớn hơn, mạnh mẽ hơn – vượt xa khả năng lưu trữ của một cặp kính.
Và năng lực tính toán chỉ là một nửa vấn đề. Để một trợ lý AI thực sự hữu ích trong cuộc sống hàng ngày, nó phải có trạng thái (stateful) và mang tính cá nhân hóa sâu sắc — hiểu được ngữ cảnh của bạn, kết nối các ý tưởng qua nhiều ngày hoặc nhiều tuần, và chủ động làm việc ở chế độ nền để hoàn thành công việc cho bạn.
Tổng hợp lại, những yêu cầu này đồng nghĩa với việc quá trình xử lý phải diễn ra trên đám mây. Kính AI đặt ra một thách thức mà các kiến trúc đám mây truyền thống chưa từng được thiết kế để giải quyết: Làm thế nào để xây dựng một AI siêu cá nhân hóa, hiểu sâu sắc thế giới của bạn nhưng vẫn đảm bảo quyền riêng tư nâng cao?
Câu trả lời của chúng tôi là Private Processing, cơ sở hạ tầng điện toán bảo mật của Meta dành cho các tác vụ AI. Nó mở rộng ranh giới tin cậy của kính AI trực tiếp vào các trung tâm dữ liệu đám mây, thực thi các mô hình AI bên trong các máy ảo bảo mật (CVMs) sao cho ngay cả Meta cũng không thể truy cập dữ liệu của bạn.
Đây không phải là ý tưởng mới đối với chúng tôi. Vào năm 2025, chúng tôi đã giới thiệu Private Processing cho WhatsApp và ứng dụng Meta AI, cho phép bạn thực hiện các cuộc trò chuyện hoàn toàn riêng tư với Meta AI mà không để Meta hay WhatsApp nhìn thấy dữ liệu. Chúng tôi đã học hỏi từ cách tiếp cận ban đầu đó và đang mở rộng nó để mang lại những lợi ích bảo mật tương tự cho kính AI của mình. Bài viết này nêu bật cách chúng tôi thiết kế một môi trường chạy đám mây (cloud runtime) có khả năng xử lý ngữ cảnh cá nhân ở quy mô lớn.
“Các thiết bị cá nhân như kính có khả năng hiểu ngữ cảnh của chúng ta — vì chúng có thể nhìn thấy những gì chúng ta thấy, nghe những gì chúng ta nghe và tương tác với chúng ta suốt cả ngày — sẽ trở thành thiết bị điện toán chính của chúng ta.” — Mark Zuckerberg, Siêu trí tuệ cá nhân, tháng 7 năm 2025.
Điện toán bảo mật (Confidential Computing), TEE và Private Processing là gì?
Điện toán bảo mật là một mô hình mới. Trước đây, ngành công nghiệp thường mã hóa dữ liệu ở hai trạng thái: khi lưu trữ (trên ổ đĩa) và khi truyền tải (qua mạng). Điểm yếu luôn nằm ở trạng thái thứ ba: khi đang sử dụng. Dữ liệu phải được giải mã trong bộ nhớ để tính toán, khiến nó bị lộ trước hệ điều hành máy chủ, trình giám sát máy ảo (hypervisor) và người vận hành cơ sở hạ tầng. Điện toán bảo mật là phong trào trên toàn ngành nhằm khép lại khoảng trống đó, đảm bảo dữ liệu vẫn được bảo vệ ngay cả khi đang được xử lý.
Môi trường thực thi tin cậy (TEE) là thành phần phần cứng cơ bản. TEE là một khả năng phần cứng trên một số loại CPU và GPU nhất định cho phép thực hiện điện toán bảo mật. Bộ xử lý mã hóa bộ nhớ của một máy ảo đặc biệt, gọi là CVM, bằng một khóa được giữ bởi phần cứng bảo mật chuyên dụng trên chip. Khóa đó không bao giờ được tiết lộ cho hệ điều hành máy chủ, trình giám sát máy ảo hay bất kỳ ai vận hành máy.
Khả năng này bao trùm cả CPU và GPU máy chủ, vì vậy một tác vụ cần cả hai mục tiêu tính toán này vẫn nằm trong ranh giới tin cậy xuyên suốt quá trình. Đối với hệ điều hành máy chủ, trình giám sát máy ảo và quản trị viên cơ sở hạ tầng, bộ nhớ CVM chỉ là văn bản mã hóa (ciphertext).
Theo định nghĩa của Hiệp hội Điện toán Bảo mật (CCC), một TEE thực thi vật lý ba cam kết nghiêm ngặt:
- Bảo mật dữ liệu: Không ai bên ngoài CVM, bao gồm cả Meta và hệ điều hành máy chủ, có thể đọc dữ liệu trong bộ nhớ CVM khi nó đang được sử dụng.
- Tính toàn vẹn của dữ liệu: Không ai bên ngoài CVM có thể thêm, xóa hoặc thay đổi dữ liệu đó.
- Tính toàn vẹn của mã nguồn: Không ai có thể sửa đổi mã đang thực thi bên trong CVM sau khi nó đã được tải lên.
Máy khách yêu cầu một báo cáo chứng thực từ xa, được ký bởi một khóa chỉ tồn tại bên trong chip đó, chứa thông tin đo lường về hình ảnh phần mềm mà CVM đã tải. Sau đó, nó kiểm tra xem chữ ký có khớp với khóa gốc do nhà cung cấp chip công bố hay không, và thông tin đo lường có khớp với thông tin chúng tôi đã công bố trên một sổ cái chỉ-thêm (append-only ledger) được chứng kiến bởi bên thứ ba độc lập hay không. Nếu bất kỳ bước kiểm tra nào thất bại, máy khách sẽ từ chối kết nối và không có dữ liệu nào được gửi đi.
Private Processing là cơ sở hạ tầng điện toán bảo mật của Meta, được xây dựng trên các TEE với tính minh bạch có thể kiểm chứng. Ngoài tính bảo mật và chứng thực mà phần cứng cung cấp, nó còn bổ sung khả năng chống nhắm mục tiêu (non-targetability) và lưu trữ mã hóa.
Private Processing cho kính AI: Mở rộng ranh giới thiết bị
Bạn càng sử dụng trợ lý AI nhiều, nó càng trở nên hữu ích khi học được phong cách, sở thích và ngữ cảnh của bạn. Các trợ lý AI đeo trên người sẽ hỗ trợ bạn theo những cách tương tự, bao gồm cả trong cuộc sống hàng ngày. Để làm được điều đó, chúng cần hiểu bạn và ngữ cảnh của bạn. Điều này có thể bao gồm việc kết nối các ý tưởng qua nhiều ngày hoặc nhiều tuần, và chủ động làm việc ở chế độ nền để hoàn thành công việc cho bạn mà không yêu cầu bạn phải thao tác lại. Điều này đòi hỏi năng lực tính toán vượt xa những gì một thiết kế công thái học như kính có thể lưu trữ cục bộ.
Đó là lúc Private Processing phát huy tác dụng. Các kiến trúc đám mây truyền thống mã hóa dữ liệu khi truyền tải và lưu trữ, nhưng phải giải mã nó trong bộ nhớ máy chủ trong quá trình xử lý — có khả năng làm lộ dữ liệu trước hệ thống bên dưới khi đang sử dụng. Private Processing giúp chúng tôi giải quyết vấn đề này, đảm bảo dữ liệu bên ngoài thiết bị vẫn không thể bị truy cập bởi bất kỳ ai, kể cả Meta.
Để thực hiện điều này, chúng tôi đã xây dựng Private Processing cho kính AI dựa trên năm yêu cầu kỹ thuật, tất cả đều được thiết kế để chúng tôi có thể chuyển tải an toàn các tác vụ AI chuyên sâu như truyền phát phiên âm, tìm kiếm theo ngữ cảnh và truy xuất dài hạn:
- Cách ly phần cứng: Dữ liệu người dùng phải không thể đọc được bằng mật mã đối với hệ điều hành máy chủ, trình giám sát máy ảo và Meta khi đang truyền tải, đang sử dụng và khi lưu trữ.
- Đảm bảo thất bại an toàn (Fail-Closed): Mọi nỗ lực sửa đổi cam kết xử lý bảo mật phải khiến hệ thống ngừng hoạt động hoặc trở nên công khai thông qua tính minh bạch có thể kiểm chứng.
- Tính minh bạch công khai: Mọi hình ảnh CVM chạy trong môi trường sản xuất đều được đăng ký vào một sổ cái minh bạch chỉ-thêm, được công khai chứng kiến.
- Chống nhắm mục tiêu: Kẻ tấn công hoặc tác nhân độc hại không thể nhắm mục tiêu vào phiên làm việc hoặc bộ nhớ của một cá nhân cụ thể mà không cố gắng xâm phạm toàn bộ Hệ thống Private Processing.
- Lưu trữ mã hóa: Khi một sản phẩm cần lưu trữ dữ liệu để Private Processing truy cập sau này, dữ liệu đó sẽ được mã hóa và chỉ có thể truy cập bằng khóa do người dùng cung cấp.
Chúng tôi đã thiết kế hệ thống đa khu vực, chịu lỗi này để xử lý lượng dữ liệu lớn với độ tin cậy cao.
Private Processing bảo vệ chống lại một tập hợp các mối đe dọa cụ thể. Mô hình đe dọa nền tảng được ghi lại trong tài liệu kỹ thuật (whitepaper) về Private Processing.
Cách Private Processing hoạt động cho kính AI
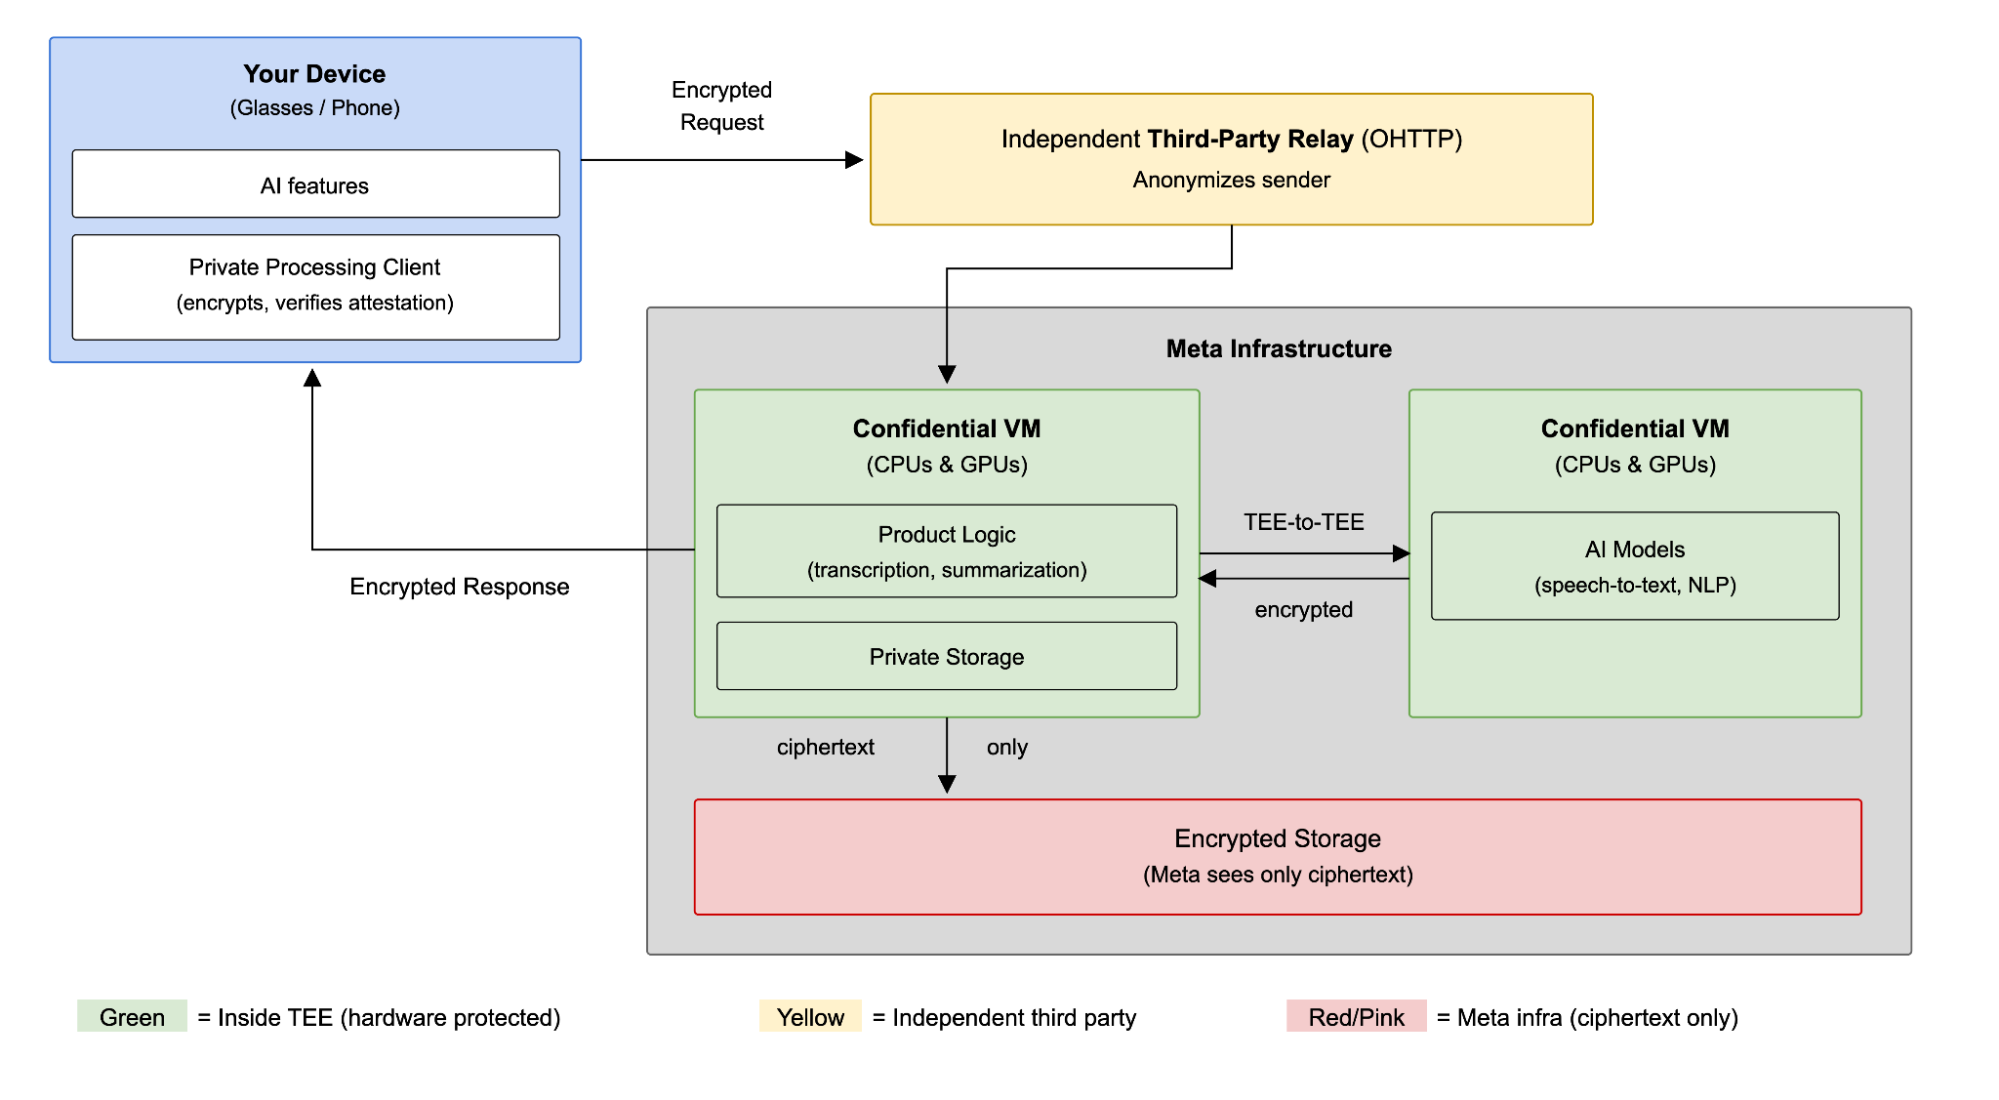
1. Tách biệt danh tính (Định tuyến chống nhắm mục tiêu)
Trước khi dữ liệu rời khỏi kính của bạn, chúng tôi phải giải quyết vấn đề về siêu dữ liệu (metadata). Nếu chúng tôi biết ai đang gửi yêu cầu, nhà điều hành có thể định tuyến lưu lượng truy cập của bạn đến một máy chủ bị xâm nhập. Trong quá trình thiết lập phiên, chúng tôi sử dụng thông tin xác thực ẩn danh — các token được ký mù (blind-signed) và lấy theo lịch trình ngẫu nhiên — để khi thiết bị của bạn thực hiện yêu cầu, dịch vụ xác thực của chúng tôi không thể liên kết nó với tài khoản của bạn. Tiếp theo, thiết bị của bạn kết nối với các cổng (gateway) của chúng tôi thông qua một OHTTP relay của bên thứ ba (Fastly hoặc Cloudflare) để chọn một nút TEE. Một yêu cầu gửi đến sẽ được xử lý bởi một TEE được chọn dựa trên các phương pháp suy nghiệm (heuristics) không định danh người dùng.
2. Chứng thực từ xa (Xác minh)
Trước khi kính của bạn gửi bất kỳ ngữ cảnh nào, chúng sẽ xác minh các máy chủ của chúng tôi. Thiết bị của bạn khởi tạo một phiên chứng thực từ xa và TLS (RA-TLS), yêu cầu một chứng chỉ được ký phần cứng từ TEE của máy chủ. Kính của bạn đối chiếu các mã băm nhị phân (binary hashes) của TEE với một sổ cái minh bạch công khai độc lập. Nếu quá trình kiểm tra chứng chỉ của nhà cung cấp CPU/GPU thất bại, hoặc mã băm nhị phân không khớp với sổ cái, quá trình bắt tay (handshake) sẽ thất bại và thiết bị của bạn sẽ không kết nối.
3. Xử lý (Thực thi)
Sau khi máy chủ chứng minh được độ tin cậy, thiết bị của bạn sẽ giao tiếp an toàn qua TLS. Cơ sở hạ tầng của chúng tôi định tuyến các khối dữ liệu được mã hóa (encrypted blob) nhưng không thể đọc được chúng. Bên trong TEE, các mô hình AI hoạt động trong một môi trường cô lập, nơi ngay cả Meta cũng không thể truy cập dữ liệu của bạn. Nếu các mô hình của chúng tôi cần giao tiếp với các mô hình khác, các TEE phải chứng thực lẫn nhau thông qua cùng các giao thức RA-TLS nghiêm ngặt trước khi truyền dữ liệu.
4. Bộ nhớ trạng thái (Lưu trữ mã hóa)
Khi một tính năng yêu cầu bộ nhớ bền vững, đầu ra sẽ được mã hóa bằng các khóa do người dùng cung cấp trước khi nó rời khỏi TEE. Cơ sở hạ tầng của Meta lưu trữ văn bản mã hóa (ciphertext). Khi bạn cần truy xuất bộ nhớ sau đó, thiết bị của bạn cung cấp khóa và TEE sẽ giải mã dữ liệu để xử lý truy vấn của bạn.
Lưu trữ bên trong ranh giới: Lưu trữ mã hóa
Những trải nghiệm mà mọi người mong muốn từ AI trên kính của họ, như tiếp tục phiên làm việc hoặc gợi nhớ lại một khoảnh khắc trước đó, chỉ hoạt động nếu hệ thống có thể lưu giữ thông tin theo thời gian. Việc xây dựng các trải nghiệm có trạng thái (stateful) cho kính AI buộc phải đưa ra một lựa chọn về kiến trúc. Cách tiếp cận rõ ràng nhất là mã hóa dữ liệu người dùng trên thiết bị và lưu trữ nó trong một cơ sở dữ liệu đám mây tiêu chuẩn.
Cách tiếp cận đó không khả thi khi xem xét kỹ lưỡng vì hai lý do:
- Các mẫu truy cập làm lộ hành vi: Ngay cả khi nội dung của cơ sở dữ liệu được mã hóa mạnh, một cơ sở dữ liệu bên ngoài vẫn quan sát được thời điểm bạn đọc và ghi dữ liệu, tần suất bạn truy vấn và những bản ghi nào được truy cập cùng nhau. Chỉ riêng siêu dữ liệu đó cũng đủ để lập bản đồ thói quen hàng ngày và các mẫu hành vi của bạn. Mã hóa bảo vệ nội dung tải (payload); nó không che giấu các mẫu thực thi.
- Các truy vấn mã hóa từ xa không thể mở rộng: Việc chạy các thao tác phức tạp như tìm kiếm vector ngữ nghĩa (semantic vector search) hoặc nối đa phiên (multi-session joins) trên bộ nhớ mã hóa truyền thống đòi hỏi phải kéo các khối văn bản mã hóa khổng lồ ra khỏi cơ sở dữ liệu, truyền chúng qua mạng vào một TEE an toàn và giải mã chúng chỉ để chạy một truy vấn duy nhất. Khi ngữ cảnh của người dùng tăng lên, độ trễ sẽ tăng vọt và hiệu suất sẽ sụp đổ.
Để giải quyết cả hai vấn đề, chúng tôi đã xây dựng công cụ lưu trữ trực tiếp bên trong TEE. Chúng tôi đã mở rộng ranh giới tin cậy để dữ liệu không chỉ được xử lý một cách bảo mật mà còn được lưu trữ một cách bảo mật. Dữ liệu của bạn vẫn được mã hóa. Nó chỉ có thể truy cập được từ bên trong TEE trên các CPU và GPU; sẵn sàng để bạn truy xuất và hoàn toàn không thể truy cập được đối với bất kỳ ai khác – bao gồm cả Meta.
Thay vì coi đám mây là một cơ sở dữ liệu từ xa, tính năng Xử lý riêng tư có trạng thái (stateful Private Processing) theo yêu cầu sẽ đặt việc thực thi và trạng thái cùng vị trí bên trong bộ nhớ được mã hóa của bộ xử lý. Các công cụ truy vấn chạy trực tiếp trong ranh giới TEE. Các giao dịch Đọc/Ghi diễn ra nhanh chóng vì các thao tác đọc không bao giờ vượt qua ranh giới mạng bên ngoài.
Bài gốc còn tiếp — xem tiếp tại bài gốc ↗
Bài viết được AI dịch và tổng hợp tự động từ Meta Engineering Blog. Liên kết bài gốc ở phía trên. Dữ liệu đồng bộ qua API công khai được ghi nguồn tại AI HOT (canonical) ↗. AIHOT.vn luôn dẫn nguồn đầy đủ — nếu bạn thấy điểm cần chỉnh sửa, hãy gửi ý kiến tại trang phản hồi.