Sản phẩm
Cursor ra mắt Rollouts và Security Reviewer: Tự động hóa giám sát triển khai và kiểm định bảo mật
(giờ Việt Nam)
Tóm tắt AI
Cursor giới thiệu hai AI Bots mới giúp giám sát quy trình từ PR đến sản xuất, tự động phát hiện lỗi và kiểm tra lỗ hổng bảo mật với khả năng đề xuất sửa lỗi trực tiếp.
Chính văn · Bản dịch AI
Hôm nay, chúng tôi ra mắt một loạt các Bots phát triển phần mềm, giúp bạn chuyển mã nguồn an toàn và đáng tin cậy vào môi trường sản xuất nhanh hơn.
- Rollouts giám sát toàn bộ quá trình thay đổi từ PR đến môi trường sản xuất, kịp thời đánh dấu các vấn đề hồi quy (regression) và tự động thực hiện các biện pháp để khôi phục trạng thái ổn định.
- Security Reviewer có khả năng phát hiện và sửa lỗi các vấn đề bảo mật trong kho mã nguồn của bạn.
Tại sao chúng tôi xây dựng các tính năng này
Viết mã không còn là khâu tốn thời gian nhất nữa. Điều thực sự chưa được tăng tốc chính là tất cả các công việc sau khi gửi PR: đảm bảo mã an toàn, theo dõi sát sao việc triển khai, xác định xem sự gia tăng độ trễ có thực sự tồn tại hay không, và rà soát trong mười một thay đổi xem đâu là nguyên nhân làm hỏng quy trình thanh toán.
Những công việc này có độ khó cao, tính lặp lại lớn và đòi hỏi nhiều ngữ cảnh. Nghe có vẻ đây chính là việc nên giao cho bot thực hiện!
Như chúng tôi đã từng nói, mục tiêu của chúng tôi là xây dựng kho mã nguồn tự lái. Rollouts và Security Review có thể tự xử lý nhiều loại tác vụ phổ biến, những tác vụ mà mọi đội ngũ phần mềm đều mong muốn có thêm năng lực chuyên môn và thời gian để hoàn thành.
Rollouts
Rollouts sẽ theo dõi toàn bộ một thay đổi: từ khi tạo PR cho đến khi bạn chắc chắn rằng nó đang vận hành bình thường trong môi trường sản xuất.
Kết nối với hệ thống quản lý mã nguồn, hệ thống triển khai và nền tảng đo lường (Datadog, Grafana, Honeycomb, hoặc bất kỳ nơi nào lưu trữ dữ liệu chỉ số và dấu vết của bạn). Trước khi hợp nhất (merge), Rollouts sẽ đọc diff và lập kế hoạch giám sát: liệt kê các rủi ro mà nó phát hiện, hiệu quả dự kiến của thay đổi đó, và các điểm mù mà các điểm đo (instrumentation) hiện tại không thể xác định thay đổi có hiệu lực hay không. Nếu kế hoạch có thiếu sót, bạn có thể chỉnh sửa trực tiếp.
Sau khi triển khai, Rollouts sẽ so sánh các tín hiệu trong kế hoạch với đường cơ sở trước khi triển khai. Ngay khi phát hiện hồi quy, nó sẽ thông báo cho bạn biết nó nghi ngờ thay đổi nào gây ra và dự định xử lý ra sao. Tùy theo cấu hình của bạn, phương thức xử lý có thể là thông báo cho tác giả, tạm dừng phát hành dần dần (progressive delivery), hoặc tạo một PR hoàn tác (rollback) chờ phê duyệt.
Ba việc hiện tại nó thực hiện tốt:
- Phát hiện các hồi quy chỉ xuất hiện trên một khu vực hoặc một endpoint cụ thể trước khi cảnh báo toàn cục được kích hoạt.
- Phân biệt giữa hiệu quả dự kiến và hồi quy, sự gia tăng chỉ số có chủ đích sẽ không làm phiền đến bất kỳ ai.
- Đánh dấu các điểm đo bị thiếu trước khi hợp nhất, đây chính là nguyên nhân phổ biến nhất khiến các thay đổi có vấn đề không bị phát hiện.
Sắp ra mắt: Tích hợp tính năng chuyển đổi (feature flag), cho phép Rollouts trực tiếp tăng dần hoặc thu hồi lưu lượng; cùng khả năng nhận biết các đợt phát hành (release train) và thời gian đóng băng triển khai.
Security Reviewer
Security Reviewer sẽ chạy trên mỗi PR, kết hợp ngữ cảnh của toàn bộ kho mã nguồn để đọc nội dung thay đổi, báo cáo các lỗ hổng phát hiện được kèm theo giải thích và đề xuất sửa lỗi.
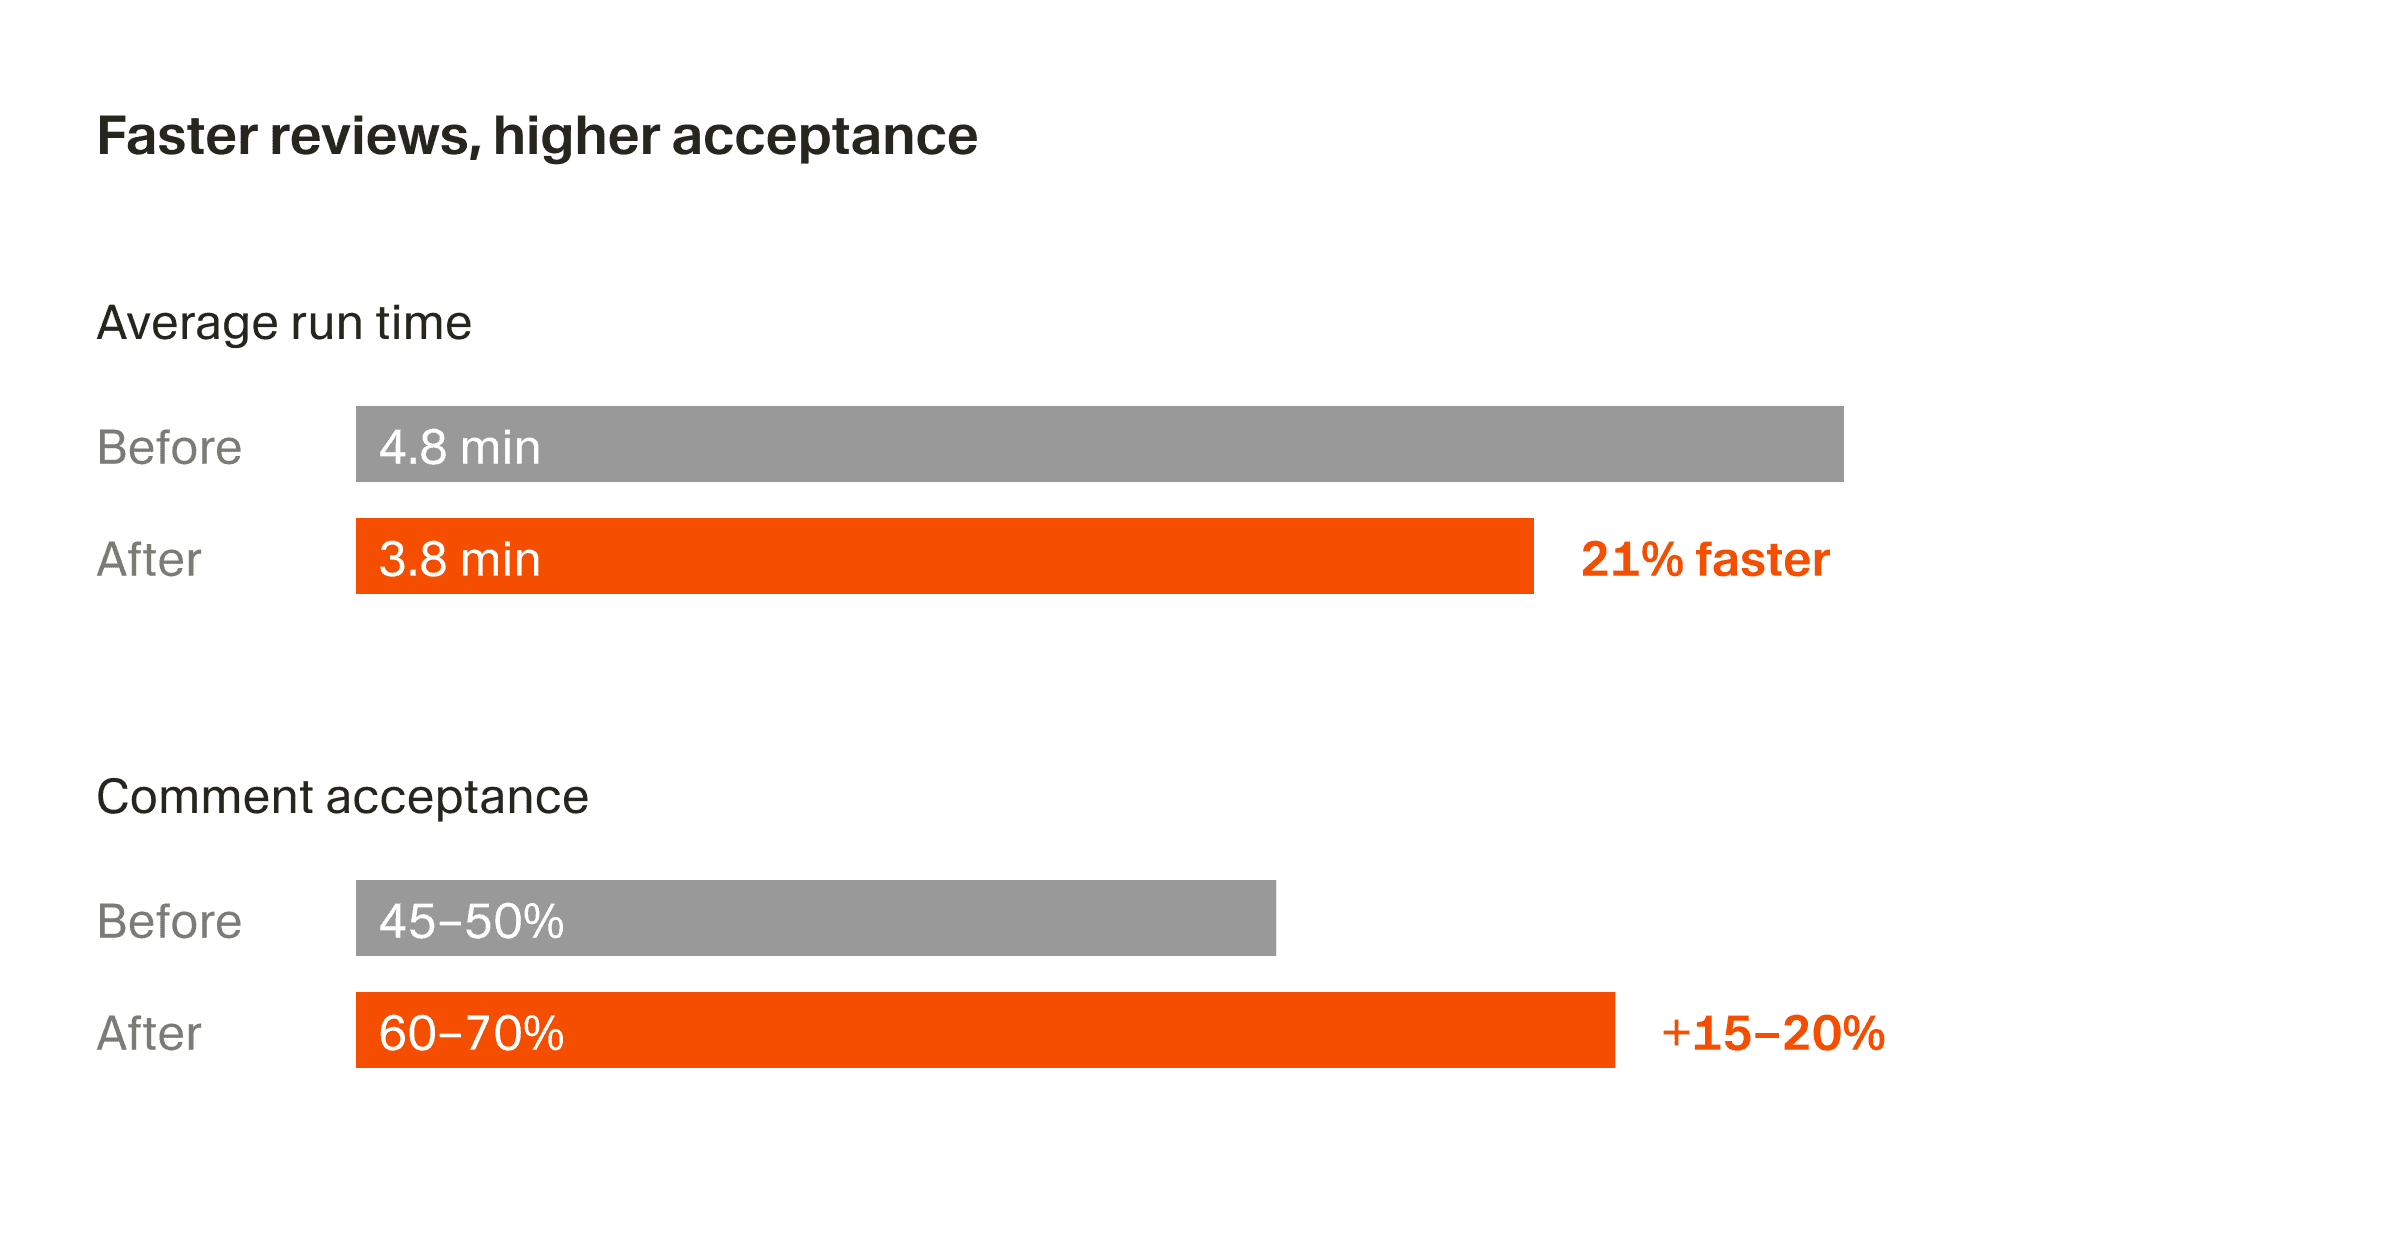
Phân tích tĩnh chỉ thực hiện khớp mẫu: nó sẽ đánh dấu mọi chuỗi nối gần các lệnh gọi SQL, nhưng lại bỏ sót các kiểm tra xác thực không còn được thực thi sau khi tái cấu trúc mã. Security Review đọc mã giống như một kỹ sư bảo mật: đầu vào của người dùng đi vào từ đâu, cuối cùng chảy về đâu và đã đi qua những khâu nào trên đường đi.
Phát hiện ngay khi cài đặt:
- Các vấn đề tiêm nhiễm (injection) trong SQL, lệnh, mẫu (template) và giao diện LDAP, v.v.
- Xác thực và phân quyền bị thiếu hoặc không hợp lệ trong các tuyến đường (route) mới thêm và thay đổi.
- Khóa bí mật và thông tin xác thực bị đẩy lên mã nguồn.
- Giải tuần tự hóa (deserialization) không an toàn và chuyển hướng chưa được xác thực.
- Thay đổi phụ thuộc (dependency) đưa vào các lỗ hổng đã biết.
- Các thiết lập mặc định không an toàn trong cơ sở hạ tầng và cấu hình.
Mỗi phát hiện đều được đánh dấu mức độ nghiêm trọng và đường tấn công, đồng thời hỗ trợ sửa lỗi chỉ với một cú nhấp chuột.
Bắt đầu sử dụng
Rollouts và Security Reviewer hiện đã mở cho phiên bản Team và Enterprise. Chỉ cần kích hoạt bất kỳ bot nào trong tab “Tự động hóa” để bắt đầu sử dụng.
Bài viết được AI dịch và tổng hợp tự động từ Cursor Blog. Liên kết bài gốc ở phía trên. Dữ liệu đồng bộ qua API công khai được ghi nguồn tại AI HOT (canonical) ↗. AIHOT.vn luôn dẫn nguồn đầy đủ — nếu bạn thấy điểm cần chỉnh sửa, hãy gửi ý kiến tại trang phản hồi.