Sản phẩm
Ra mắt Drop: Công cụ sandbox Linux không cần quyền root, hỗ trợ gVisor
(giờ Việt Nam)
Tóm tắt AI
Drop là công cụ sandbox giúp cô lập các AI agent và ứng dụng bên thứ ba mà không cần Docker. Nó cho phép tùy chỉnh quyền truy cập tệp và mạng qua file cấu hình, đồng thời hỗ trợ gVisor để tăng cường bảo mật nhân hệ điều hành.
Bản dịch AI
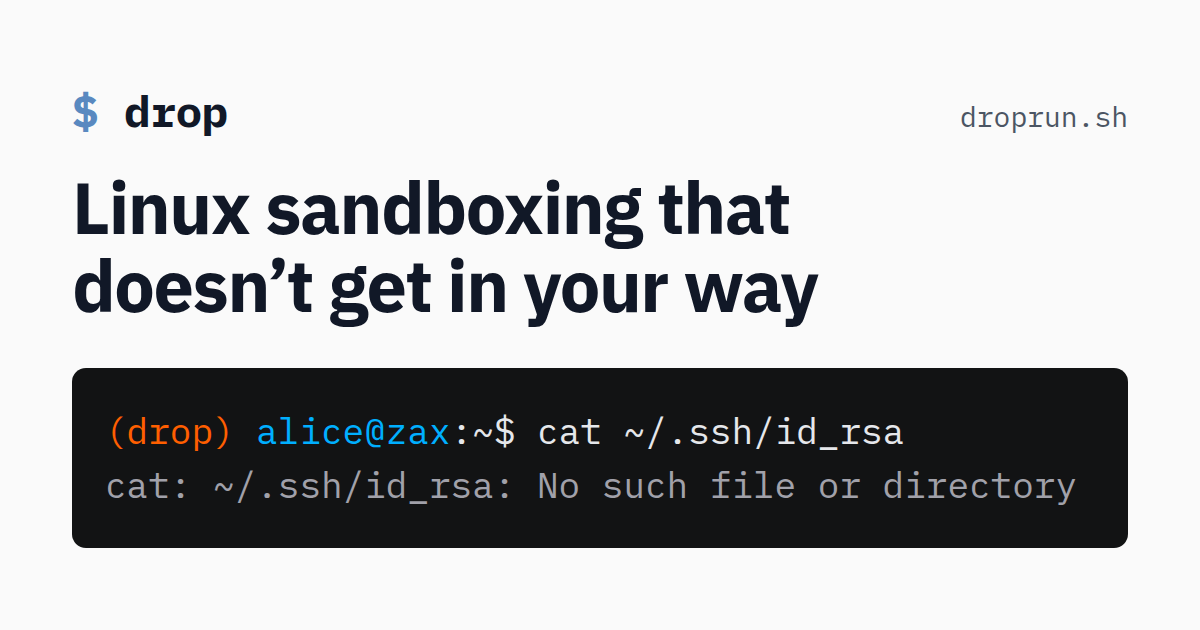
Sandboxing trên Linux không gây cản trở công việc của bạn
Cô lập các chương trình và coding agent mà không cần rời khỏi môi trường làm việc quen thuộc
Cài đặt Drop
Các trường hợp sử dụng
Cô lập các coding agent
Chạy các agent với tùy chọn --dangerously-skip-permissions và để Drop thực thi quyền ở cấp độ hệ điều hành. Một lệnh rm -rf ~ do AI "ảo tưởng" tạo ra sẽ không thể chạm vào thư mục home thực tế của bạn. Một cuộc tấn công prompt injection nhắm vào ~/.ssh sẽ không tìm thấy gì cả. Mọi kết nối đến các dịch vụ đang chạy trên localhost đều bị từ chối.
Cô lập các chương trình của bên thứ ba
Cài đặt các chương trình từ PyPI, npm hoặc bất kỳ nguồn nào khác mà không cần cấp cho chúng toàn quyền truy cập vào tài khoản người dùng của bạn. Nếu một chương trình đã cài đặt là mã độc hoặc bị xâm nhập trong một cuộc tấn công chuỗi cung ứng, thiệt hại sẽ được gói gọn trong sandbox.
Cách thức hoạt động
Môi trường dùng một lần, biệt lập
Lấy cảm hứng từ virtualenv của Python, Drop cho phép bạn tạo và truy cập vào các môi trường dễ dàng hủy bỏ. Mỗi môi trường có thư mục home riêng trong khi thư mục home gốc được ẩn đi.
Bản phân phối hiện tại của bạn
Không giống như Docker/Podman, Drop sử dụng bản phân phối hiện tại của bạn, vì vậy không cần tốn công thiết lập container: mọi chương trình bạn đã cài đặt đều có sẵn trong sandbox.
Ngôn ngữ cấu hình linh hoạt
Cấu hình TOML cấp cao cho phép bạn chỉ định những tệp, thư mục và dịch vụ mạng nội bộ nào được phép truy cập vào sandbox. Theo mặc định, tất cả các môi trường Drop đều chia sẻ một cấu hình cơ sở, vì vậy bạn chỉ cần cấu hình Drop một lần và sau đó tạo các môi trường mới mà không cần thực hiện thêm bất kỳ thao tác cấu hình nào.
Không cần quyền root
Drop không yêu cầu quyền root để chạy. Nó hoạt động trong một user namespace của Linux, với các namespace riêng về tiến trình (process), mount, mạng (network), IPC và cgroup. Drop loại bỏ tất cả các quyền của user namespace trước khi thực thi một chương trình trong sandbox, vì vậy chương trình đó không thể thực hiện các thao tác đặc quyền bên trong user namespace, chẳng hạn như bind mount.
Tích hợp gVisor
Như một tùy chọn, Drop hỗ trợ chạy các chương trình trên nhân user-space gVisor. Đây là một lớp cô lập bổ sung giúp ngăn chặn các chương trình truy cập trực tiếp vào nhân của máy chủ (host kernel), từ đó giảm đáng kể khả năng khai thác các lỗ hổng của nhân hệ điều hành.
Bài viết được AI dịch và tổng hợp tự động từ Hacker News: AI bài nổi bật. Liên kết bài gốc ở phía trên. AIHOT.vn luôn dẫn nguồn đầy đủ — nếu bạn thấy điểm cần chỉnh sửa, hãy gửi ý kiến tại trang phản hồi.