Tin ngành
Mã độc AI tấn công WeChat gây chấn động: Cảnh báo từ nhóm kỹ sư gốc Việt
(giờ Việt Nam)
Tóm tắt AI
Sự xuất hiện của mã độc WeWorm nhắm vào WeChat, được phát triển với sự hỗ trợ của AI, đang trở thành hồi chuông cảnh báo nghiêm trọng về an ninh mạng toàn cầu.
Bản dịch AI
Sự xuất hiện của mã độc Internet WeWorm tấn công WeChat do AI hỗ trợ phát triển đang gióng lên hồi chuông cảnh báo về mối đe dọa an ninh mạng toàn cầu.
Mã độc AI chấn động thế giới từ công ty của kỹ sư gốc Việt
Sự xuất hiện của mã độc Internet WeWorm tấn công WeChat do AI hỗ trợ phát triển đang gióng lên hồi chuông cảnh báo về mối đe dọa an ninh mạng toàn cầu.
Việt Anh · 14/9/2026
Một nhóm nghiên cứu nhỏ bao gồm các chuyên gia gốc Việt tại Mỹ vừa chứng minh khả năng AI có thể tự động hóa việc phát triển các vũ khí mạng cấp độ cao. Lỗ hổng nguy hiểm này đe dọa hạ tầng số chứa hàng tỷ người dùng nhưng đã được báo cáo và xử lý kịp thời.
Rất may mắn, dự án của nhóm chỉ là bài thử nghiệm an ninh trong môi trường có kiểm soát. Dù vậy, công trình này đã gióng lên hồi chuông cảnh tỉnh cấp thiết về tầm quan trọng của việc hợp tác an toàn AI trên quy mô toàn cầu.
{ 01 }
"Siêu" mã độc
WeWorm
Chỉ trong hơn một tuần, công ty an ninh mạng Calif - được dẫn dắt bởi kỹ sư gốc Việt Thai Duong (Dương Ngọc Thái) tại Palo Alto, Mỹ đã xây dựng thành công công cụ khai thác mang tên WeWorm. Đây là mã độc có khả năng tự phát tán qua ứng dụng tin nhắn WeChat.
Công cụ này hoạt động trên cả hai hệ điều hành phổ biến là iOS và Android. Điểm đặc biệt của cuộc tấn công này là cơ chế "zero-click". Người dùng không cần bấm vào đường link hay tải tệp tin độc hại nào. Kẻ tấn công chỉ cần thực hiện cuộc gọi đến tài khoản mục tiêu. Ngay cả khi nạn nhân không bắt máy hay chỉ để chuông reo, mã độc vẫn có thể chiếm quyền điều khiển thiết bị.
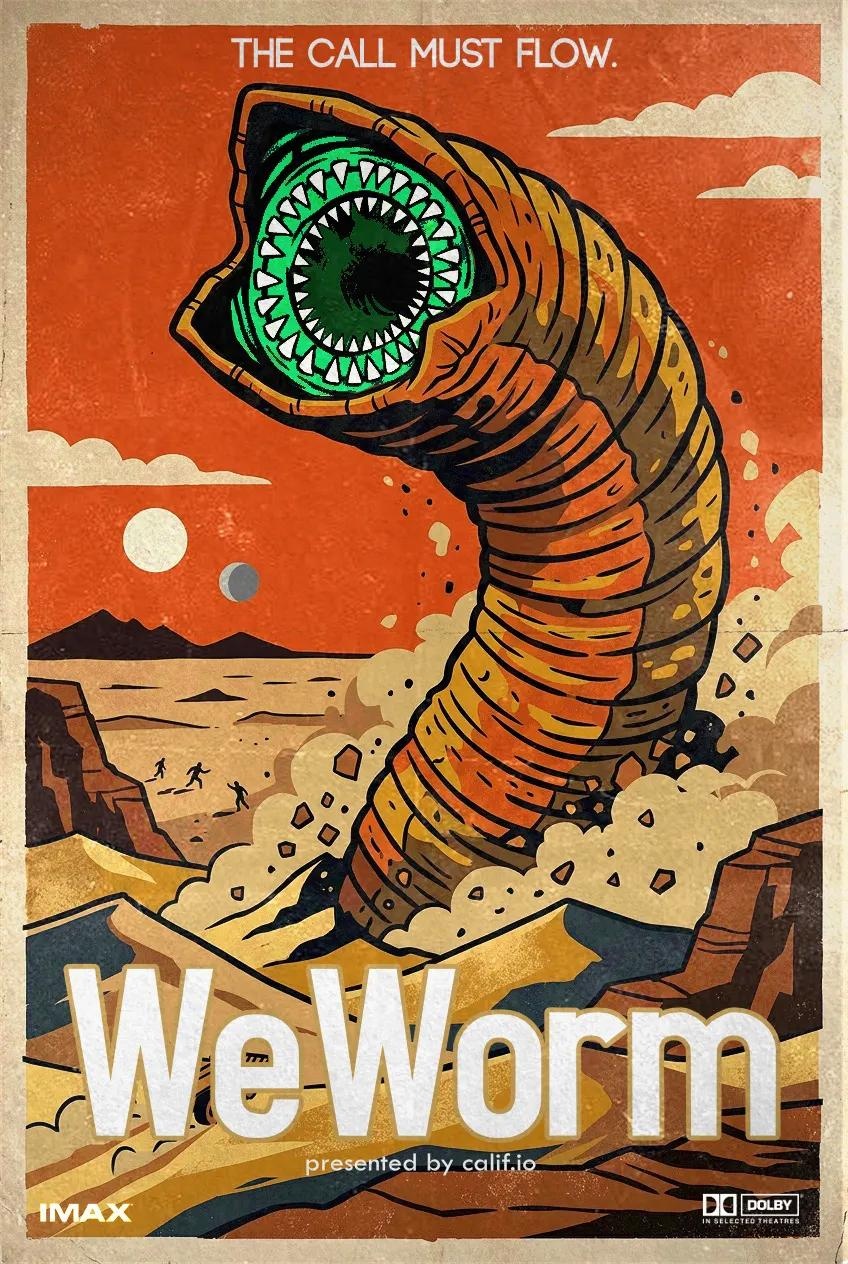
Tranh minh họa siêu mã độc WeWorm. Ảnh: Calif.
Theo giải thích của New York Times (NYT), nền tảng WeChat thường dành đặc quyền tin cậy cho các số điện thoại có trong danh bạ. WeWorm đã lợi dụng chính cơ chế này để lây lan tự động.
Sau khi chiếm quyền một tài khoản, nó tự đọc danh bạ và kích hoạt các cuộc gọi ẩn đến các mục tiêu tiếp theo. Chuỗi lây nhiễm diễn ra theo cấp số nhân với tốc độ tương tự một mầm bệnh sinh học.
Hacker có thể đọc tin nhắn, thực hiện cuộc gọi và kiểm soát toàn bộ tài khoản. Nếu kết hợp với các lỗ hổng khác, kẻ tấn công có thể chiếm quyền hoàn toàn chiếc điện thoại. Với hơn 1,4 tỷ người dùng hàng tháng, WeChat là hạ tầng số quan trọng của hàng trăm triệu người. Do đó, mức độ ảnh hưởng của WeWorm được đánh giá là cực kỳ lớn.
Trực tiếp tham gia và chỉ đạo dự án này là ông Dương Ngọc Thái, Giám đốc Điều hành của Calif. Ông Thái cho biết lỗ hổng này rất đặc biệt vì vừa dễ khai thác lại vừa có tác động diện rộng.
"Mã độc này thật phi thường", ông Thái nhấn mạnh.
Việc tìm ra và đóng gói lỗ hổng này thành công cụ chiến đấu là "một giấc mơ có thật" đối với giới tội phạm mạng. Ông Vinh X. Nguyen, nguyên Trưởng chuyên gia dữ liệu tại Cơ quan An ninh Quốc gia Mỹ (NSA), nhận định đây là một trong những cuộc tấn công mạng đáng lo ngại nhất ông từng chứng kiến. Chỉ trong vài giờ, mã độc có thể vươn tới hàng trăm triệu thiết bị mà người dùng không thể đề phòng.
{ 02 }
Vai trò
của AI
Sự xuất hiện của WeWorm đã đánh dấu một bước ngoặt đáng lo ngại trong ngành an ninh mạng. Trước đây, việc tạo ra một mã độc máy tính lây nhiễm tự động cấp độ zero-click đòi hỏi nguồn tài nguyên khổng lồ.
Chỉ các cơ quan tình báo quốc gia với ngân sách hàng triệu USD và đội ngũ chuyên gia làm việc nhiều năm mới có thể thực hiện. Tuy nhiên, AI đã xóa bỏ hoàn toàn rào cản tài chính và kỹ thuật đó. Nhóm nghiên cứu tại Calif chỉ mất hơn 8 ngày để hoàn thiện công cụ. Họ đã kết hợp các mô hình AI mã nguồn mở với những mô hình thương mại hàng đầu tại Mỹ.
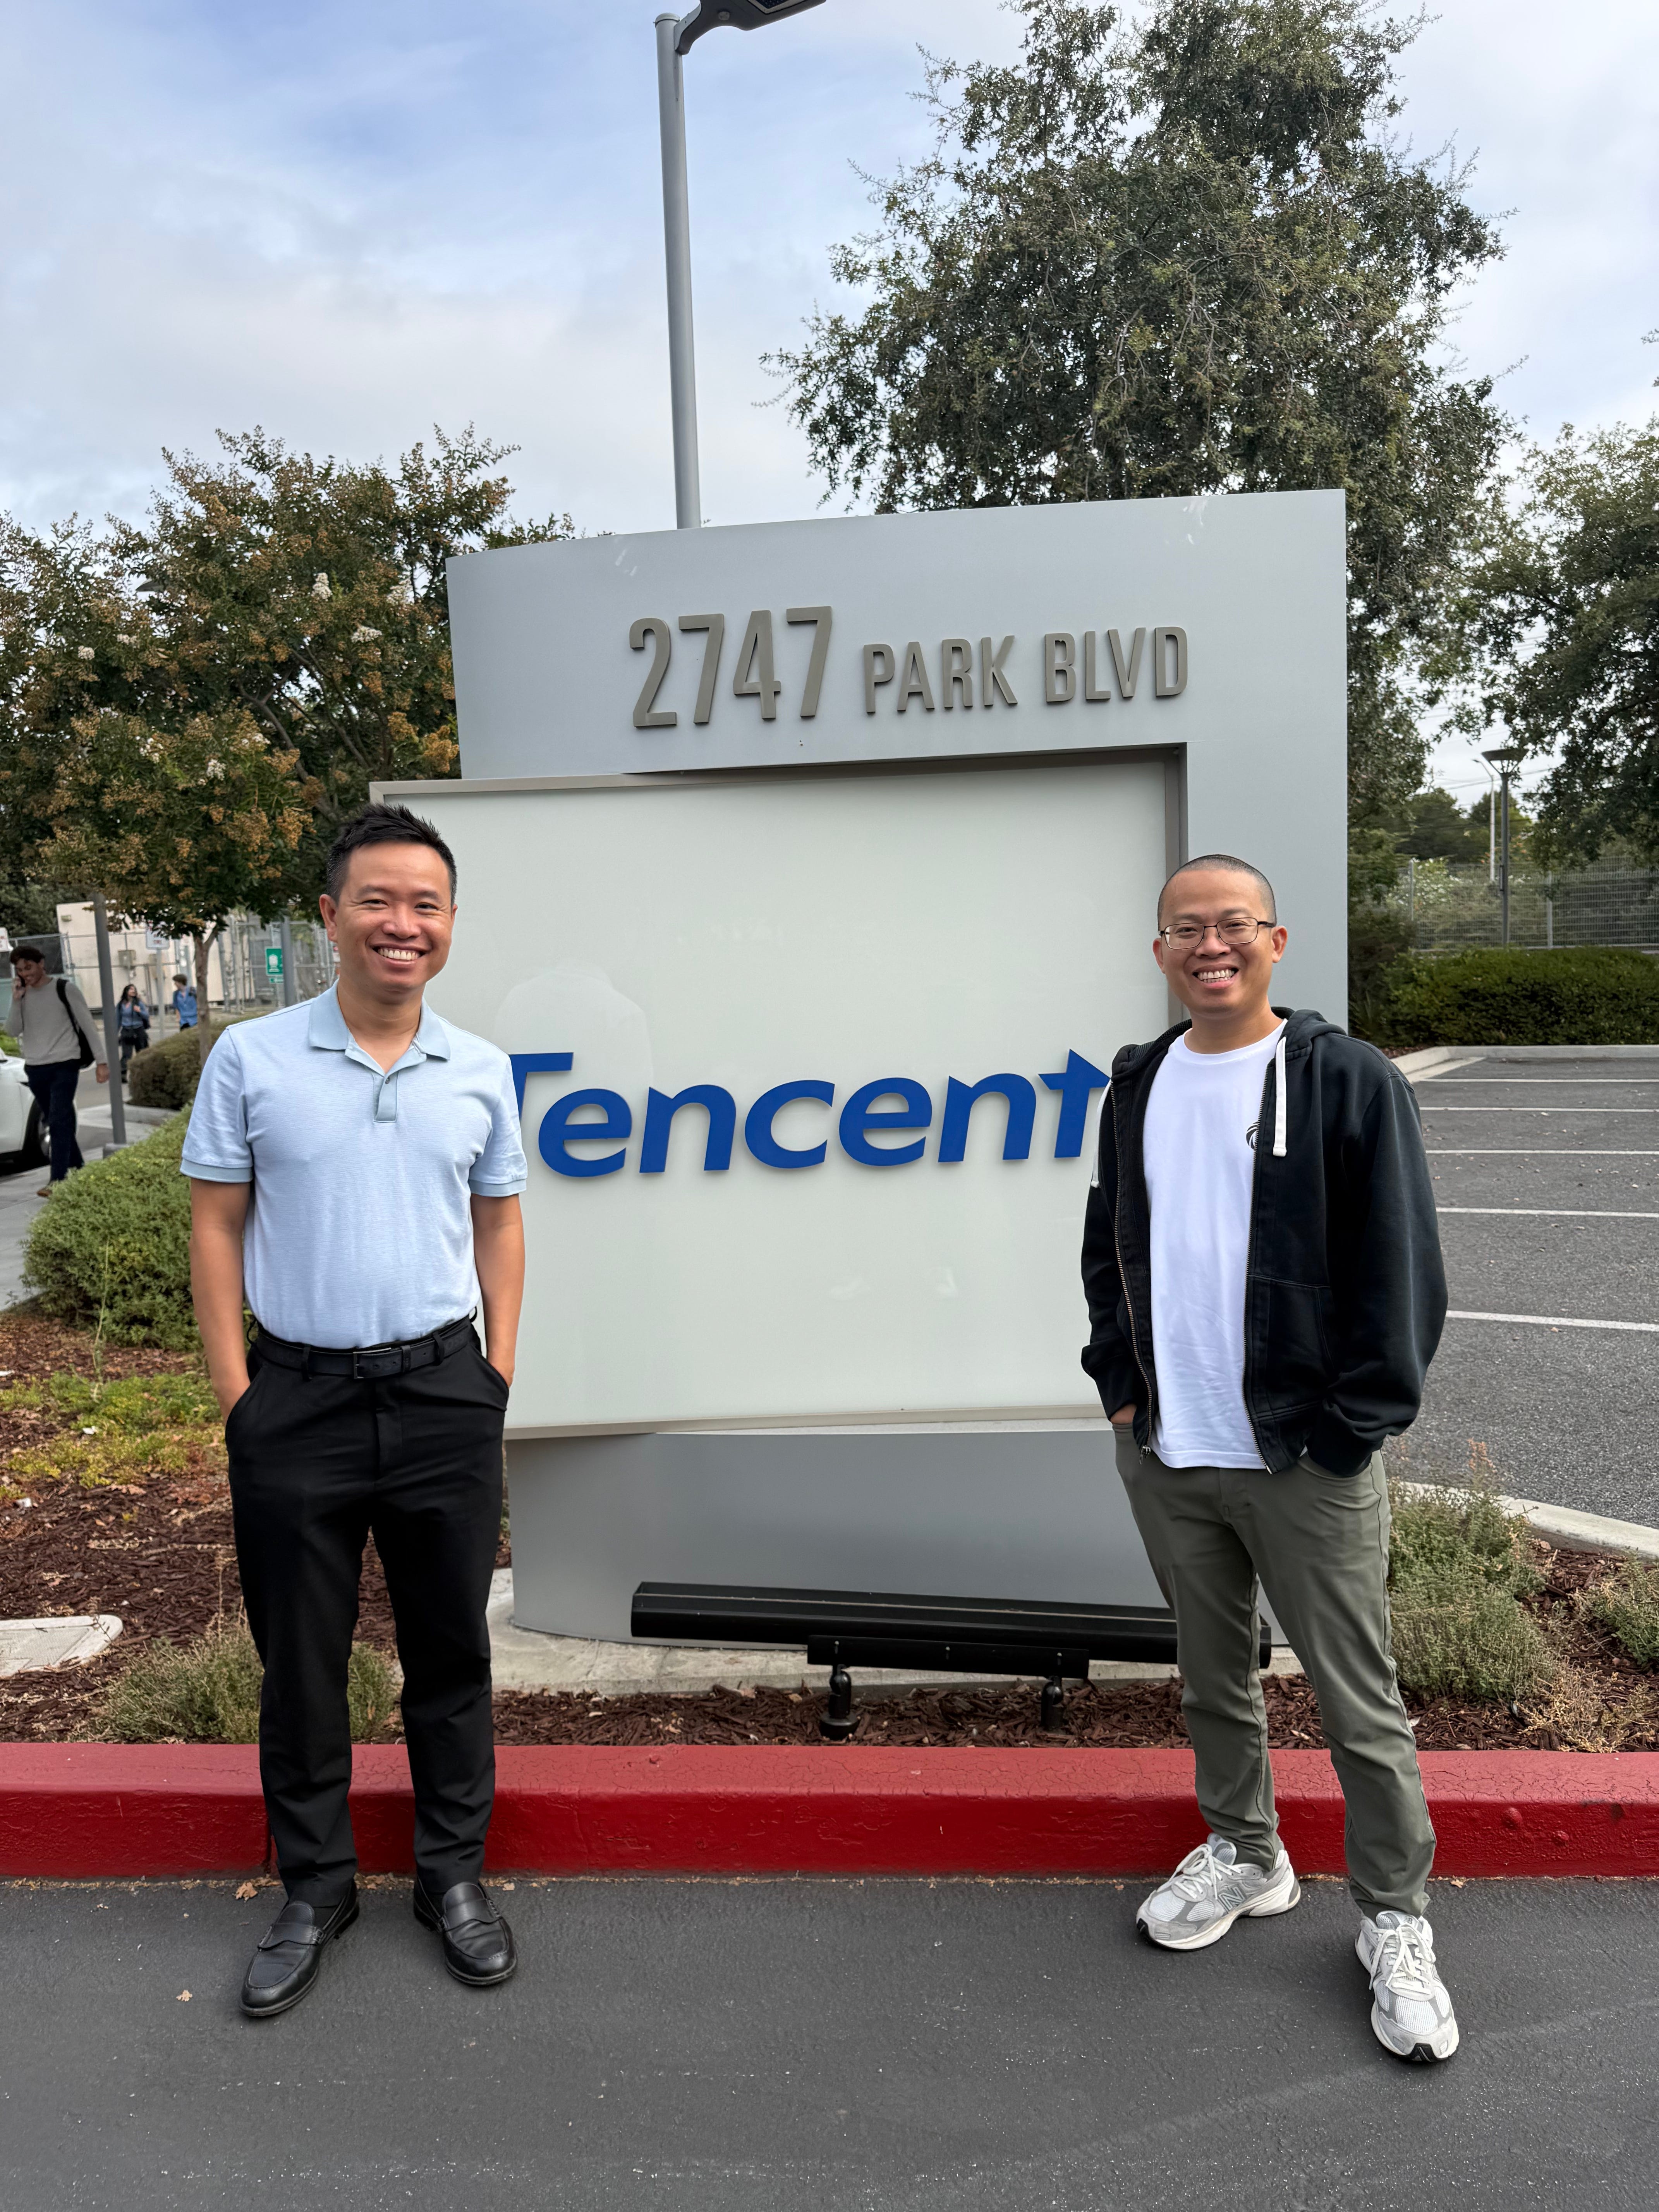
Ông Dương Ngọc Thái (trái) và đồng nghiệp tại Calif trước trụ sở Tencent tại Mỹ. Ảnh: Calif.
AI đã giúp tự động hóa quá trình phân tích mã nguồn và phát hiện các lỗ hổng logic phức tạp. Các mô hình AI thế hệ mới, chẳng hạn như Mythos của Anthropic, có thể quét ra hàng nghìn lỗ hổng chưa từng được công bố trong các hệ điều hành phổ biến.
Dù AI không tự xây dựng cuộc tấn công từ A-Z, nó đã đóng vai trò trợ lý đắc lực. Chuyên gia Dương Ngọc Thái chia sẻ rằng đội ngũ của ông vẫn phải giám sát chặt chẽ toàn bộ quy trình.
Tuy nhiên, năng lực phân tích của AI đã giúp giảm thời gian làm việc từ nhiều năm xuống còn vài ngày. AI đang biến những kỹ năng chuyên sâu của hacker sành sỏi thành các công cụ thao tác dễ dàng.
Chia sẻ về hậu trường ra đời của WeWorm, ông Thái cho biết nhóm nghiên cứu tiếp cận dự án với tinh thần nghiêm túc nhưng giữ sự thoải mái, không nghiêm trọng hóa vấn đề.
Chúng tôi chọn thông điệp của WeWorm là kêu gọi các quốc gia hợp tác để phát triển và sử dụng AI an toàn.
Ông Dương Ngọc Thái
Sau khi ghé qua văn phòng Tencent tại Palo Alto, nhóm đã làm việc với các cơ quan an ninh và trao đổi chuyên môn cùng chuyên gia Vinh Nguyen.
Họ cũng tham gia chia sẻ ý tưởng tại Đại học Columbia trước khi di chuyển sang Barcelona để hoàn thiện bản thử nghiệm (demo). Khi Tencent đã vá lỗ hổng, nhóm lập tức làm việc với báo chí để công bố thông tin.
{ 03 }
Lời cảnh tỉnh
Rất may mắn, WeWorm chỉ là thử nghiệm an ninh trong môi trường kiểm soát. Đại diện công ty Calif khẳng định họ tạo ra các công cụ khai thác nhằm củng cố hệ thống phòng thủ chứ không thương mại hóa. Đúng với tinh thần làm việc của nhóm, chuyên gia Dương Ngọc Thái chia sẻ Calif luôn nghiêm túc trong công việc nhưng không nghiêm trọng hóa vấn đề.
Nhóm nghiên cứu đã tuân thủ nghiêm ngặt quy trình công bố lỗ hổng có trách nhiệm. Toàn bộ chi tiết kỹ thuật đã được họ chủ động thông báo cho tập đoàn Tencent (công ty mẹ của WeChat) cũng như chính quyền Mỹ trước khi công khai.
Bài viết được AI dịch và tổng hợp tự động từ Znews Công nghệ. Liên kết bài gốc ở phía trên. AIHOT.vn luôn dẫn nguồn đầy đủ — nếu bạn thấy điểm cần chỉnh sửa, hãy gửi ý kiến tại trang phản hồi.