Tin ngành
Databricks tối ưu bảo mật và hiệu suất làm việc trên thiết bị cá nhân
(giờ Việt Nam)
Tóm tắt AI
Databricks áp dụng chiến lược bảo mật 4 lớp, sử dụng ADUE trên iOS và Work Profile trên Android để tách biệt dữ liệu công việc và cá nhân, đảm bảo quyền riêng tư cho nhân viên mà vẫn bảo mật thông tin doanh nghiệp.
Bản dịch AI
Tại Databricks IT, tầm nhìn của chúng tôi là trao quyền cho mọi người làm việc từ bất cứ đâu mà không gây rủi ro cho dữ liệu công ty. Trên thiết bị di động, trọng tâm đã chuyển từ việc chỉ kiểm tra email sang thực hiện công việc thực tế. Mọi người sử dụng Slack, phê duyệt yêu cầu và truy cập các ứng dụng nội bộ trên điện thoại cá nhân, và họ kỳ vọng mọi thứ phải "hoạt động" trơn tru. Ngoài ra, sự bùng nổ của các AI Agents và các công cụ như Genie, Omnigent và Claude Code đã thay đổi cách làm việc, với nhu cầu ngày càng tăng trong việc chuyển đổi các phiên làm việc từ máy tính để bàn sang điện thoại khi đang di chuyển để tránh mất đi sự tập trung và ngữ cảnh công việc. Mobile BYOD (Mang thiết bị cá nhân đi làm) khiến điều này trở nên khó khăn hơn vì công việc và cuộc sống cá nhân dùng chung một thiết bị. Điện thoại cá nhân khác với máy tính xách tay của công ty. Chúng tôi, với tư cách là Databricks, không sở hữu thiết bị đó, một số quyền truy cập không thể bị hạn chế và chúng tôi không có quyền xem nội dung bên trong. Thách thức mà chúng tôi đặt ra rất đơn giản để nêu nhưng lại khó thực hiện: bảo vệ dữ liệu doanh nghiệp trên các thiết bị mà chúng tôi không sở hữu, mà không bao giờ xâm phạm quyền riêng tư của người dùng.
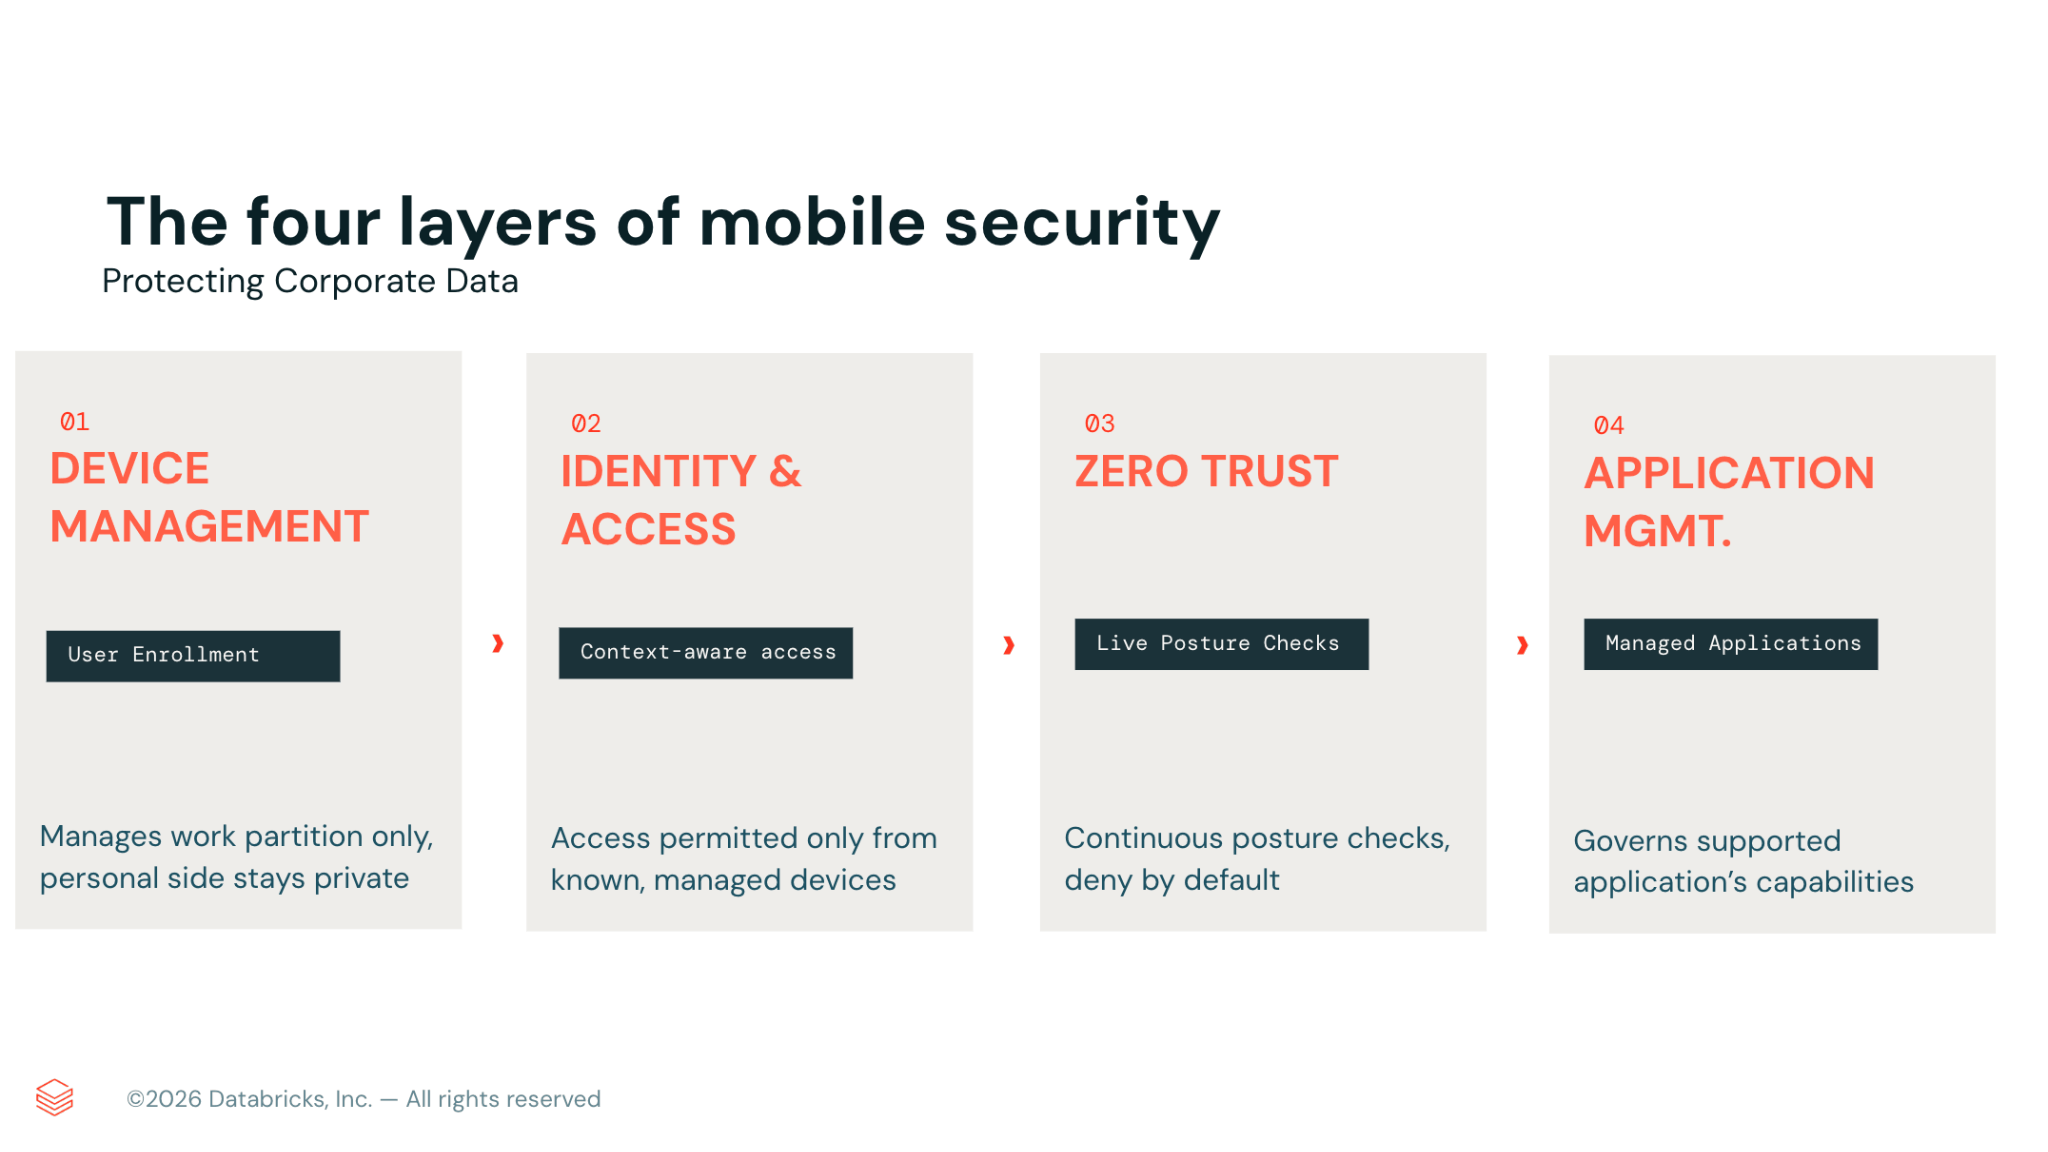
Bài viết này sẽ đi sâu vào cách chúng tôi tiếp cận bảo mật di động nội bộ. Thay vì chỉ tập trung vào một sản phẩm duy nhất, phương pháp của chúng tôi bao gồm bốn lớp, mỗi lớp phục vụ một mục đích cụ thể: quản lý thiết bị, xác thực, zero trust (không tin cậy) và quản lý ứng dụng.
Quản lý thiết bị
Trước khi bảo mật một chiếc điện thoại, chúng tôi phải thiết lập một phương thức đáng tin cậy để cài đặt ứng dụng, cấu hình hồ sơ, chứng chỉ và các chính sách bảo mật. Điều này đạt được thông qua Mobile Device Management (MDM), lớp nền tảng mà tất cả các thành phần khác đều dựa vào.
Quyết định quan trọng nhất đối với thiết bị cá nhân là cách thức đăng ký chúng. Chúng tôi sử dụng Account-Driven User Enrollment (ADUE) trên iOS, được tùy chỉnh cho kịch bản "mang thiết bị cá nhân đi làm". Chúng tôi tránh việc quản lý toàn bộ thiết bị trên điện thoại cá nhân. Việc đăng ký người dùng (User enrollment) chỉ quản lý các thành phần liên quan đến công việc, không bao giờ quản lý chính thiết bị đó, điều này ngăn chúng tôi kiểm soát hoặc áp đặt các hạn chế không cần thiết lên điện thoại cá nhân của nhân viên. Đã có những sự cố bảo mật đáng chú ý trong thực tế, nơi việc không có khả năng xóa sạch dữ liệu toàn bộ thiết bị (full wipe) lại là một lợi thế lớn, giúp xây dựng lòng tin của người dùng trong việc áp dụng các biện pháp kiểm soát bảo mật di động.
Trong quá trình đăng ký, điện thoại sẽ thiết lập một không gian làm việc riêng biệt, được mã hóa cho dữ liệu công việc liên kết với danh tính doanh nghiệp được quản lý, trong khi các ứng dụng, ảnh và tin nhắn cá nhân vẫn hoàn toàn riêng tư và chúng tôi không thể truy cập được. Trên Android, Work Profile cung cấp sự phân tách rõ ràng tương tự.
MDM thường bị nhầm là đích đến cuối cùng. Trên thực tế, đó chỉ là điểm khởi đầu. Nó cho phép chúng tôi thiết lập một cơ sở chuẩn, nhưng không quyết định ai được quyền truy cập hoặc kiểm tra xem thiết bị có đáng tin cậy hay không. Những khả năng đó nằm ở các lớp tiếp theo.
Danh tính và quyền truy cập
Khi việc quản lý thiết bị đã được thiết lập, bước tiếp theo là xác định quyền truy cập. Xác thực (authN) và các tín hiệu nhận biết ngữ cảnh đóng vai trò là người gác cổng cho mọi tài nguyên của công ty và được quản lý thông qua nhà cung cấp danh tính của chúng tôi.
Không có yêu cầu nào được chấp thuận chỉ dựa trên danh tính. Mọi yêu cầu đều được cân nhắc dựa trên một tập hợp các tín hiệu để cùng quyết định xem cánh cổng có mở hay không. Đầu tiên là danh tính, xác nhận người dùng đúng là người họ tuyên bố, được hỗ trợ bởi xác thực đa yếu tố mạnh mẽ, chống lừa đảo và không cần mật khẩu. Tiếp theo là thiết bị, xác nhận yêu cầu đến từ một chiếc điện thoại đã biết và được quản lý thay vì một thiết bị chưa đăng ký hoặc không xác định. Cuối cùng, đường dẫn mạng chỉ cho phép truy cập khi yêu cầu đi qua đường hầm tin cậy của chúng tôi. Đây là nơi xác thực âm thầm dựa vào lớp tiếp theo. Cổng kiểm tra xem các yêu cầu có đến từ các địa chỉ mạng an toàn của chúng tôi hay không, và các địa chỉ đó chỉ hợp lệ khi zero trust đánh giá thiết bị là an toàn. Nếu bất kỳ tín hiệu nào trong số này yếu hoặc thiếu, cánh cổng sẽ vẫn đóng.
Đối với hầu hết các tổ chức, đây là biện pháp kiểm soát có tác động cao nhất mà bạn có thể bật và là điều đúng đắn cần thực thi trước tiên. Không có tín hiệu tin cậy, không có quyền truy cập.
Zero trust
Xác thực xác định xem quyền truy cập có nên được cấp hay không, trong khi việc triển khai giải pháp Zero Trust Network Access (ZTNA) sẽ đánh giá tình trạng an toàn hiện tại của thiết bị và thực thi theo thời gian thực, không giới hạn ở các sự kiện đăng nhập. Lưu lượng truy cập liên quan đến công việc được định tuyến qua một đường hầm an toàn thông qua VPN theo từng ứng dụng, đảm bảo lưu lượng truy cập cá nhân vẫn được tách biệt. Trạng thái bảo mật (posture) được đánh giá liên tục trong khi thiết bị đang được sử dụng, chứ không chỉ một lần tại thời điểm đăng nhập. Ví dụ, chính sách của chúng tôi có thể tự động xác định một hệ điều hành dễ bị tổn thương hoặc bị xâm phạm và chặn lưu lượng truy cập của thiết bị đó ngay lập tức mà không cần can thiệp thủ công.
Nguyên tắc cơ bản là từ chối truy cập theo mặc định và chỉ cho phép khi các điều kiện chấp nhận được đáp ứng. Thay vì cấp quyền truy cập mạng rộng rãi, ZTNA chỉ cấp quyền truy cập vào các ứng dụng cụ thể, trong khi cả danh tính người dùng và tình trạng an toàn của thiết bị vẫn phải hợp lệ. Nếu một trong hai yếu tố này thay đổi, quyền truy cập sẽ bị ngắt. Chúng tôi tập trung vào các ứng dụng quan trọng nhất, nơi việc xác minh liên tục là yếu tố quan trọng nhất.
Quản lý ứng dụng
Khi triển khai một ứng dụng lên thiết bị di động, bước đầu tiên là cài đặt nó dưới dạng ứng dụng được quản lý. Điều này đảm bảo bản sao của ứng dụng trên điện thoại được chúng tôi kiểm soát, chứ không phải phiên bản tự tải xuống. Cách chúng tôi bảo mật dữ liệu công ty sau đó phụ thuộc vào ứng dụng. Đôi khi, chúng tôi đẩy cấu hình được quản lý thông qua MDM, chẳng hạn như các cài đặt hạn chế dữ liệu trong phạm vi ứng dụng hoặc cấu hình trước việc đăng nhập an toàn. Một số ứng dụng bao gồm các tính năng quản lý doanh nghiệp riêng, trong khi những ứng dụng khác cung cấp các quyền kiểm soát ở cấp độ người thuê (tenant-level), chẳng hạn như chặn sao chép và dán bên ngoài ứng dụng, được quản lý thông qua dịch vụ thay vì thiết bị. Khi hiệu quả, dữ liệu doanh nghiệp vẫn nằm trong một ranh giới an toàn, ngay cả trên các thiết bị cá nhân.
Quản lý thiết bị di động cung cấp ứng dụng, trong khi quản lý ứng dụng xác định các chức năng của nó.
Chúng tôi chỉ có thể thực thi đáng tin cậy phiên bản ứng dụng được quản lý khi ứng dụng hoặc chính dịch vụ đó tương thích, bằng cách từ chối chạy nếu không có cấu hình được quản lý của chúng tôi hoặc chỉ chấp nhận lưu lượng truy cập từ đường hầm an toàn của chúng tôi. Khi một ứng dụng không hỗ trợ cả hai, chính sách danh tính của chúng tôi có thể xác nhận thiết bị đã được quản lý, nhưng không thể biết liệu bản sao cụ thể đang sử dụng là của chúng tôi hay bản tải xuống trực tiếp từ cửa hàng ứng dụng. Chúng tôi giải quyết vấn đề này bằng cách phân loại ứng dụng theo độ nhạy cảm, ưu tiên nghiêm ngặt các ứng dụng hỗ trợ các biện pháp kiểm soát di động doanh nghiệp, điều hướng các ứng dụng web thông qua trình duyệt được doanh nghiệp quản lý để một kênh kiểm soát duy nhất có thể bao phủ nhiều dịch vụ cùng lúc, và yêu cầu hỗ trợ cấu hình được quản lý hoặc các hạn chế mạng khi đánh giá các ứng dụng di động mới.
Quyền riêng tư và tính minh bạch
Sự thành công của một chương trình bảo mật di động phụ thuộc vào việc nhân viên đăng ký tham gia. Ngay cả những biện pháp kiểm soát tinh vi nhất cũng trở nên vô dụng nếu nhân viên cảm thấy công ty đang bí mật theo dõi thiết bị cá nhân của họ, dẫn đến tỷ lệ tham gia thấp. Do đó, chúng tôi ưu tiên trải nghiệm của nhân viên và tính minh bạch như những thành phần quan trọng.
Nền tảng của chúng tôi là sự minh bạch hoàn toàn về quyền riêng tư. Chúng tôi truyền đạt rõ ràng, bằng ngôn ngữ đơn giản, những gì nhân viên công ty có thể và không thể truy cập cũng như những hành động họ có thể thực hiện trên thiết bị cá nhân. Chúng tôi đã lập văn bản chính sách này, xem xét cùng với các nhóm Pháp lý và Quyền riêng tư, và làm cho nó dễ dàng truy cập trước khi đăng ký. Lòng tin được xây dựng thông qua mức độ minh bạch cao này.
Tất cả những điều này trong thực tế
Chúng tôi sử dụng mô hình này để xây dựng và bảo mật các ứng dụng di động của riêng mình - bao gồm cả ứng dụng di động Genie - trong đó Databricks IT là khách hàng đầu tiên (customer zero).
Databricks IT hợp tác chặt chẽ với bộ phận Kỹ thuật thay vì chỉ đóng vai trò là một bên liên quan. Chúng tôi làm việc cùng họ, đề xuất các biện pháp kiểm soát bổ sung mà Genie vẫn tiếp tục sử dụng cho đến ngày nay. Genie được triển khai cho đội ngũ thiết bị di động của chúng tôi dưới dạng một ứng dụng được quản lý, với quyền truy cập bị hạn chế thông qua các kiểm soát danh tính để đảm bảo chỉ những người dùng được ủy quyền trên các thiết bị được quản lý mới có thể sử dụng nó. Lưu lượng truy cập được gửi qua đường hầm an toàn của chúng tôi để bảo mật và kiểm tra trạng thái định kỳ. Vì các lớp bảo mật nền tảng đã được thiết lập sẵn, Genie không cần một giải pháp bảo mật di động riêng biệt mà thay vào đó sử dụng cơ sở hạ tầng hiện có của chúng tôi.
Với tư cách là khách hàng đầu tiên, Databricks IT đã có cơ hội hướng dẫn phát triển sản phẩm và tạo ra tài liệu giúp khách hàng của chúng tôi triển khai ứng dụng. Chúng tôi đã cung cấp phản hồi cho bộ phận Kỹ thuật về việc đăng ký, quy trình truy cập di động và mô hình bảo mật cần thiết cho thiết bị di động. Những đóng góp liên tục này giúp định hình các dịch vụ của Databricks như Genie và Omnigent. Sự hợp tác này cho phép tạo ra nhiều ứng dụng nội bộ và ứng dụng hướng tới khách hàng trong tương lai, mang lại trải nghiệm ưu tiên di động (mobile-first) an toàn.
Những điểm chính cần ghi nhớ
Kết luận
Không có biện pháp kiểm soát đơn lẻ nào có thể bảo mật một thiết bị cá nhân. Thay vào đó, bảo mật phụ thuộc vào nhiều lớp hoạt động cùng nhau. Hãy bắt đầu với quản lý thiết bị di động, kiểm soát quyền truy cập thông qua danh tính và trạng thái thiết bị, thực hiện kiểm tra sức khỏe liên tục trên các tín hiệu quan trọng và kiểm soát dữ liệu ở cấp độ ứng dụng bất cứ khi nào có thể. Triển khai các lớp này dần dần và luôn tôn trọng quyền riêng tư của người dùng, để bảo mật trở thành một phần tự nhiên thay vì bị áp đặt. Trên các thiết bị mà công ty không sở hữu, sự tự nguyện tham gia chính là điều làm cho bảo mật trở nên hiệu quả.
Đăng ký tham dự phiên họp của chúng tôi tại Hội nghị người dùng JAMF Nation để tìm hiểu thêm: https://reg.jnuc.jamf.com/flow/jamf/jnuc2026/home26/page/sessioncatalog/session/1774388531566001paC8
Vui lòng truy cập https://www.databricks.com/trust để tìm hiểu thêm về các khả năng tuân thủ và bảo mật nền tảng của chúng tôi.
Bài viết được AI dịch và tổng hợp tự động từ Databricks: Blog. Liên kết bài gốc ở phía trên. AIHOT.vn luôn dẫn nguồn đầy đủ — nếu bạn thấy điểm cần chỉnh sửa, hãy gửi ý kiến tại trang phản hồi.