Tin ngành
Hàn Quốc tăng mức phạt rò rỉ dữ liệu lên tới 10% doanh thu hàng năm
(giờ Việt Nam)
Tóm tắt AI
Hàn Quốc vừa sửa đổi luật bảo vệ thông tin cá nhân, nâng mức phạt tối đa cho các vụ rò rỉ dữ liệu nghiêm trọng từ 3% lên 10% tổng doanh thu. Quy định mới cũng yêu cầu doanh nghiệp thông báo sự cố trong 72 giờ, đồng thời áp dụng cơ chế giảm phạt nếu chủ động khắc phục.
Bản dịch AI
Các công ty để xảy ra rò rỉ dữ liệu nghiêm trọng do sơ suất giờ đây có thể đối mặt với mức phạt lên tới 10% doanh thu hàng năm theo các quy định bảo mật đã được sửa đổi.
Cơ quan quản lý quyền riêng tư của Hàn Quốc đang tăng mạnh chi phí cho các vụ vi phạm dữ liệu, nhằm thúc đẩy các công ty coi việc bảo vệ dữ liệu là một khoản đầu tư phòng ngừa thay vì là chi phí vận hành thông thường.
Bắt đầu từ thứ Sáu, các công ty bị phát hiện làm rò rỉ dữ liệu cá nhân của từ 10 triệu người trở lên do cố ý hoặc sơ suất nghiêm trọng có thể bị phạt tới 10% tổng doanh thu. Đây là một phần trong cuộc cải tổ rộng lớn hơn theo Luật Bảo vệ Thông tin Cá nhân sửa đổi, dự kiến có hiệu lực cùng ngày. Ngay cả khi vụ rò rỉ chưa được xác nhận, các công ty vẫn phải thông báo cho người dùng trong vòng 72 giờ nếu nguy cơ lộ lọt dữ liệu ở mức cao.
“Các vụ vi phạm dữ liệu cá nhân gần đây xảy ra lặp đi lặp lại và có quy mô ngày càng lớn trong các lĩnh vực gắn liền với đời sống hàng ngày như bán lẻ và viễn thông,” Tổng thư ký Ủy ban Bảo vệ Thông tin Cá nhân (PIPC) Yang Cheong-sam phát biểu với các phóng viên hôm thứ Năm. “Chúng tôi đã cải thiện hệ thống để quy trách nhiệm nghiêm khắc đối với các vi phạm nghiêm trọng, đồng thời giúp ngăn chặn các vụ vi phạm ngay từ đầu.”
Theo nghị định thi hành, mức phạt tối đa áp dụng cho các công ty lặp lại hành vi vi phạm do cố ý hoặc sơ suất nghiêm trọng trong vòng ba năm, hoặc không tuân thủ lệnh khắc phục dẫn đến hậu quả là xảy ra vi phạm. Các khoản phạt được tính toán dựa trên tính chất và mức độ nghiêm trọng của vi phạm, các tình tiết liên quan và quy mô thiệt hại.
Trước khi sửa đổi, các công ty chỉ phải chịu mức phạt tối đa là 3% doanh thu.
Khoảng cách giữa quy định cũ và mới trở nên rõ ràng khi áp dụng vào một vụ việc thực tế. Gã khổng lồ thương mại điện tử địa phương Coupang đã bị phạt 624,6 tỷ won (466,3 triệu USD) vào tháng 6 sau khi làm rò rỉ dữ liệu cá nhân của 37,55 triệu người. Nếu áp dụng tiêu chuẩn mới cho vụ việc đó, mức phạt có thể lên tới hàng nghìn tỷ won. Tuy nhiên, các hình phạt thực tế vẫn sẽ phụ thuộc vào yếu tố cố ý, sơ suất, quy mô thiệt hại và các tình tiết giảm nhẹ.
Các công ty đã đầu tư vào bảo vệ dữ liệu từ trước sẽ được ghi nhận theo các quy định mới. Cơ quan quản lý sẽ xem xét quy mô và tính liên tục của ngân sách đầu tư cho bảo vệ dữ liệu, nhân sự và thiết bị, cùng với hệ thống bảo vệ tổng thể, bao gồm cả vị trí giám đốc bảo mật (chief privacy officer), để giảm mức phạt lên tới 40%. Một công ty phát hiện vi phạm sớm, báo cáo và thông báo kịp thời cho người dùng, đồng thời ngăn chặn thiệt hại lan rộng cũng có thể được giảm tới 40% mức phạt.
Bản sửa đổi cũng giới thiệu “hệ thống thông báo vi phạm dữ liệu tiềm ẩn.” Nếu một công ty xác định có khả năng cao dữ liệu cá nhân đã bị lộ — ví dụ, sau khi hệ thống xử lý dữ liệu bị truy cập trái phép, hoặc sau khi phát hiện dữ liệu cá nhân bị giao dịch bất hợp pháp theo cách cho thấy dữ liệu của những người khác cũng có thể đã bị rò rỉ — công ty đó phải thông báo cho các cá nhân bị ảnh hưởng trong vòng 72 giờ kể từ khi biết tin. Dữ liệu bị làm giả, thay đổi hoặc hư hại do ransomware và các cuộc tấn công tương tự hiện cũng phải tuân thủ các yêu cầu báo cáo và thông báo này.
Quyền hạn và trách nhiệm của giám đốc bảo mật tại các công ty và tổ chức lớn cũng sẽ được mở rộng. Các công ty có doanh thu hàng năm vượt quá 180 tỷ won, xử lý dữ liệu cá nhân của từ 1 triệu người trở lên, hoặc thông tin nhạy cảm/định danh duy nhất của từ 50.000 người trở lên, phải được hội đồng quản trị phê duyệt trước khi bổ nhiệm, thay đổi hoặc bãi nhiệm giám đốc bảo mật và báo cáo quyết định đó cho PIPC. Các trường đại học có từ 20.000 sinh viên trở lên, các bệnh viện đa khoa tuyến cuối và các đơn vị vận hành hệ thống công cộng lớn cũng thuộc diện yêu cầu này.
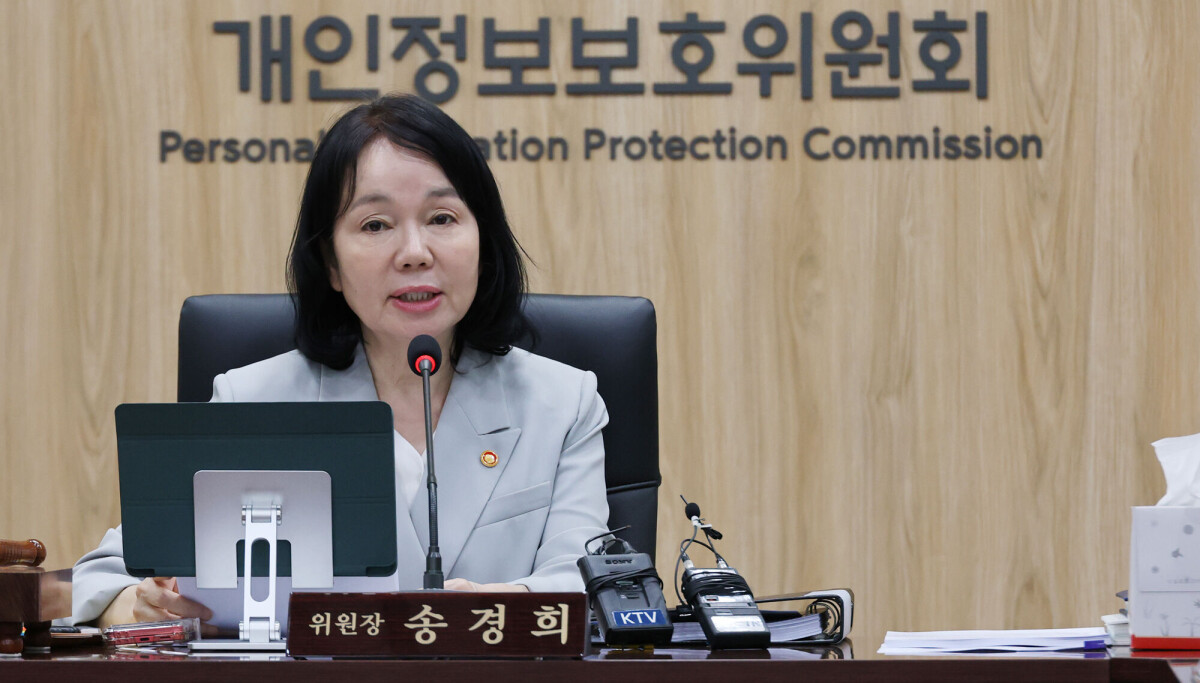
“Chúng tôi kỳ vọng cách các công ty nhìn nhận việc đầu tư vào bảo vệ dữ liệu sẽ chuyển dịch từ việc coi đó là một khoản chi phí sang coi đó là một khoản đầu tư chủ động nhằm xây dựng niềm tin của khách hàng và gia tăng lợi nhuận doanh nghiệp,” Chủ tịch PIPC Song Kyung-hee cho biết.
Tác giả: HAN EUN-HWA [[email protected]]
Bài viết này ban đầu được viết bằng tiếng Hàn và được dịch bởi một phóng viên song ngữ với sự hỗ trợ của các công cụ AI tạo sinh. Sau đó, bài viết đã được biên tập bởi một biên tập viên bản ngữ tiếng Anh. Tất cả các bản dịch có sự hỗ trợ của AI đều được xem xét và tinh chỉnh bởi tòa soạn của chúng tôi.
Tất cả tài liệu có trên trang web này đều được bảo vệ bởi luật bản quyền Hàn Quốc và không được sao chép, phân phối, truyền tải, hiển thị, xuất bản hoặc phát sóng nếu không có sự đồng ý trước của JoongAng Ilbo | ĐT: 1577-0510 JoongAng Ilbo Co., Ltd. | Địa chỉ: 48-6 Sangamsan-ro, Mapo-gu, Seoul, Hàn Quốc.
JoongAng Ilbo Co., Ltd. | Địa chỉ: 48-6 Sangamsan-ro, Mapo-gu, Seoul, Hàn Quốc | Mã số đăng ký kinh doanh: 110-81-00999 | Tổng giám đốc & Nhà xuất bản: Park Chang-hee | Tổng biên tập: Choi Ji-young | Số giấy phép kinh doanh thương mại điện tử: 2020-Seoul Mapo-3838 | Số đăng ký báo điện tử: 서울,아55177 | Ngày đăng ký: 21/11/2023 | Quản lý bảo vệ trẻ em: Park Hyunyoung
Bài viết được AI dịch và tổng hợp tự động từ Hacker News Nổi bật (buzzing.cc bản dịch tiếng Trung). Liên kết bài gốc ở phía trên. AIHOT.vn luôn dẫn nguồn đầy đủ — nếu bạn thấy điểm cần chỉnh sửa, hãy gửi ý kiến tại trang phản hồi.